本文档详细介绍 Cybellum Platform 3.11 版本中组件管理模块涵盖的检测结果内容,包括各类分析引擎的检测能力、结果展示和管理方式。
目录
1. 概述
Cybellum Platform 组件管理模块提供全面的固件/软件分析能力,通过 SCA(软件组成分析)技术,自动识别和分析上传的二进制文件,生成多维度的检测结果。
检测结果架构
┌─────────────────────────────────────────────────────────────┐
│                    组件版本 (Component Version)              │
├─────────────────────────────────────────────────────────────┤
│  ┌─────────────┐  ┌─────────────┐  ┌─────────────┐         │
│  │   SBOM管理   │  │  硬件信息   │  │  网络信息   │         │
│  └─────────────┘  └─────────────┘  └─────────────┘         │
├─────────────────────────────────────────────────────────────┤
│  ┌─────────────────────────────────────────────────────┐   │
│  │                    安全评估层                        │   │
│  │  ┌──────────┐ ┌──────────┐ ┌──────────┐ ┌────────┐ │   │
│  │  │漏洞评估  │ │代码弱点  │ │恶意软件  │ │需求验证│ │   │
│  │  └──────────┘ └──────────┘ └──────────┘ └────────┘ │   │
│  └─────────────────────────────────────────────────────┘   │
├─────────────────────────────────────────────────────────────┤
│  ┌─────────────────────────────────────────────────────┐   │
│  │                  配置与隐私分析                      │   │
│  │  ┌────────┐ ┌────────┐ ┌────────┐ ┌────────────┐   │   │
│  │  │ 凭据   │ │ 加密   │ │ 内核   │ │ 服务配置   │   │   │
│  │  └────────┘ └────────┘ └────────┘ └────────────┘   │   │
│  └─────────────────────────────────────────────────────┘   │
└─────────────────────────────────────────────────────────────┘
2. 组件评估模型
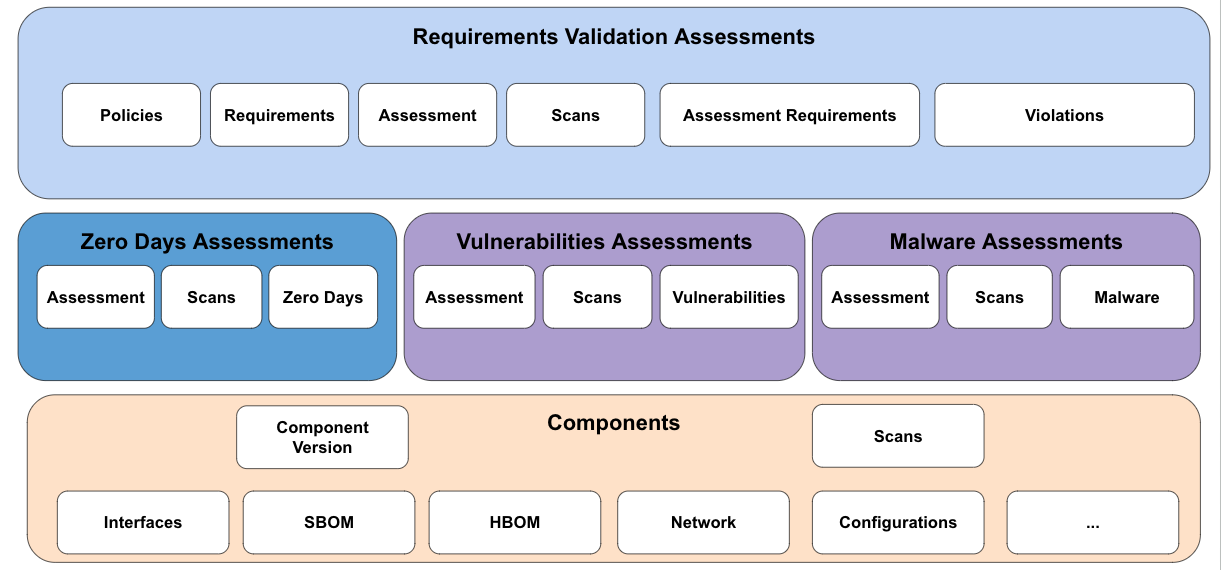
Cybellum 平台采用多层评估模型,每一层构建在前一层之上:
层级结构
| 层级 | 内容 | 说明 |
|---|---|---|
| 基础层 | 组件版本 (Component Version) | 存储组件版本特征信息 |
| 评估层 | 漏洞、代码弱点、恶意软件评估 | 基于组件版本特征进行安全评估 |
| 验证层 | 需求验证评估 | 验证底层评估结果是否符合安全策略 |
评估模型图
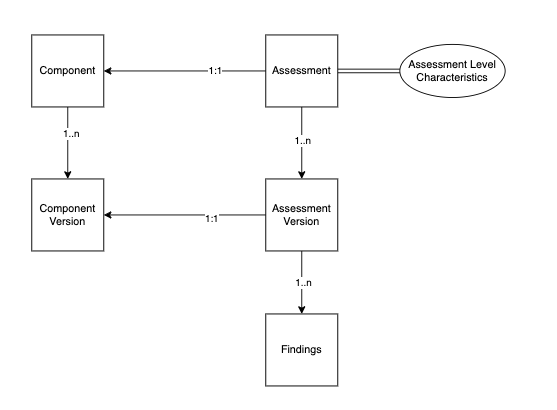
评估对象关系
3. SBOM管理检测结果
SBOM(软件物料清单)是组件管理的核心检测结果,记录固件中包含的所有软件组件信息。
3.1 软件包信息
包基本信息
| 信息类别 | 具体内容 |
|---|---|
| 包标识 | 包名称、版本、发布日期 |
| 生命周期 | End of Life(生命周期终止)日期、服务终止日期 |
| 支持级别 | Level of Support、Package Type |
| 标准标识 | CPE、PURL、SWID、加密哈希值 |
| 技术信息 | Tech Type(技术栈类型)、Version Expression |
供应商信息
| 信息 | 说明 |
|---|---|
| Supplier Name | 供应商名称 |
| Website | 包官方网站 |
| Latest Version | 最新已知版本 |
许可证信息
| 信息 | 说明 |
|---|---|
| Attached & Used Licenses | 关联和使用的许可证 |
| License Risk | 许可证风险评估 |
| Component Usage | 组件使用方式 |
| Copyright Information | 版权信息 |
| Notice Message | 声明消息 |
依赖信息
| 信息 | 说明 |
|---|---|
| Package References | 引用该包的文件 |
| Dependencies | 该包依赖的其他包 |
| Parent/Child Packages | 父子包关系 |
证据信息
| 信息 | 说明 |
|---|---|
| File Paths | 用于识别该包的文件路径 |
| Version Candidates | 扫描引擎识别的可能版本候选 |
| Confidence Level | 识别置信度(高/中/低) |
3.2 包关系图
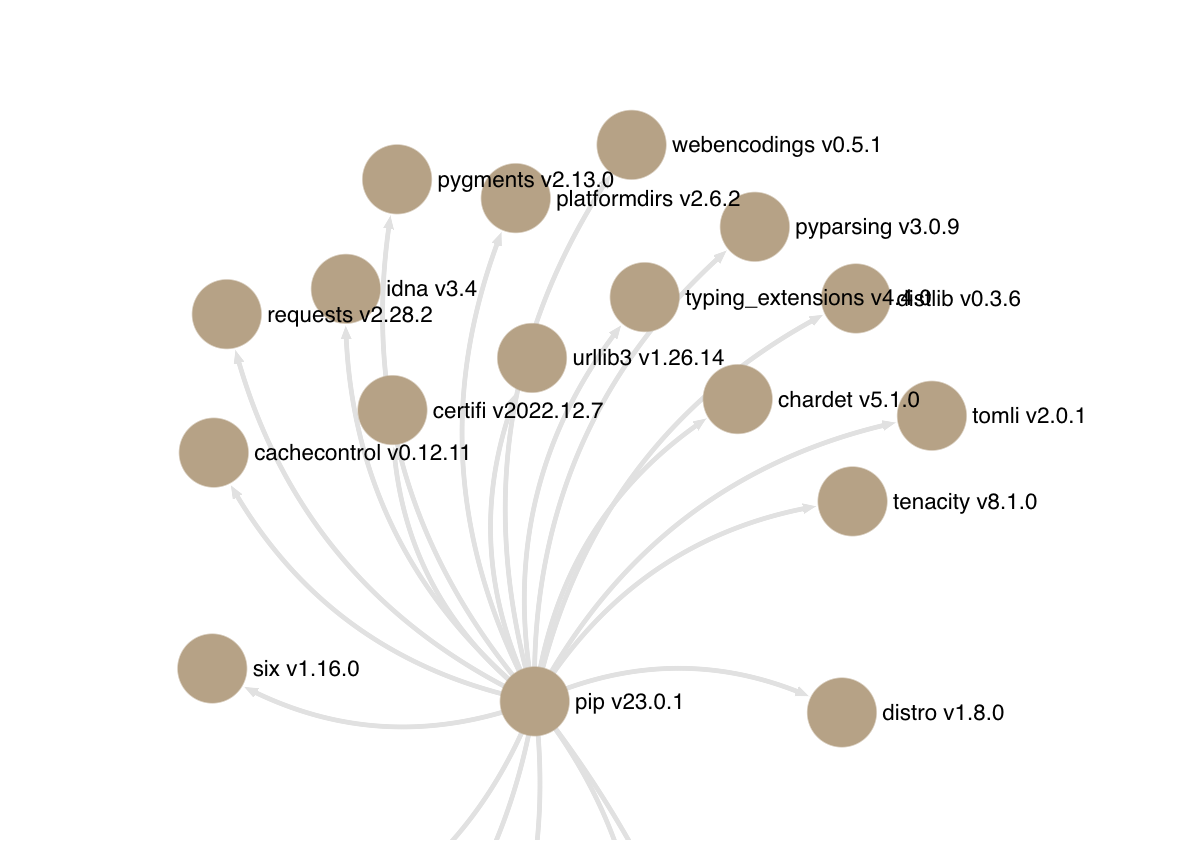
支持两种关系视图:
- Groups:按分组展示包关系
- Dependencies:按依赖关系展示
3.3 加密技术识别
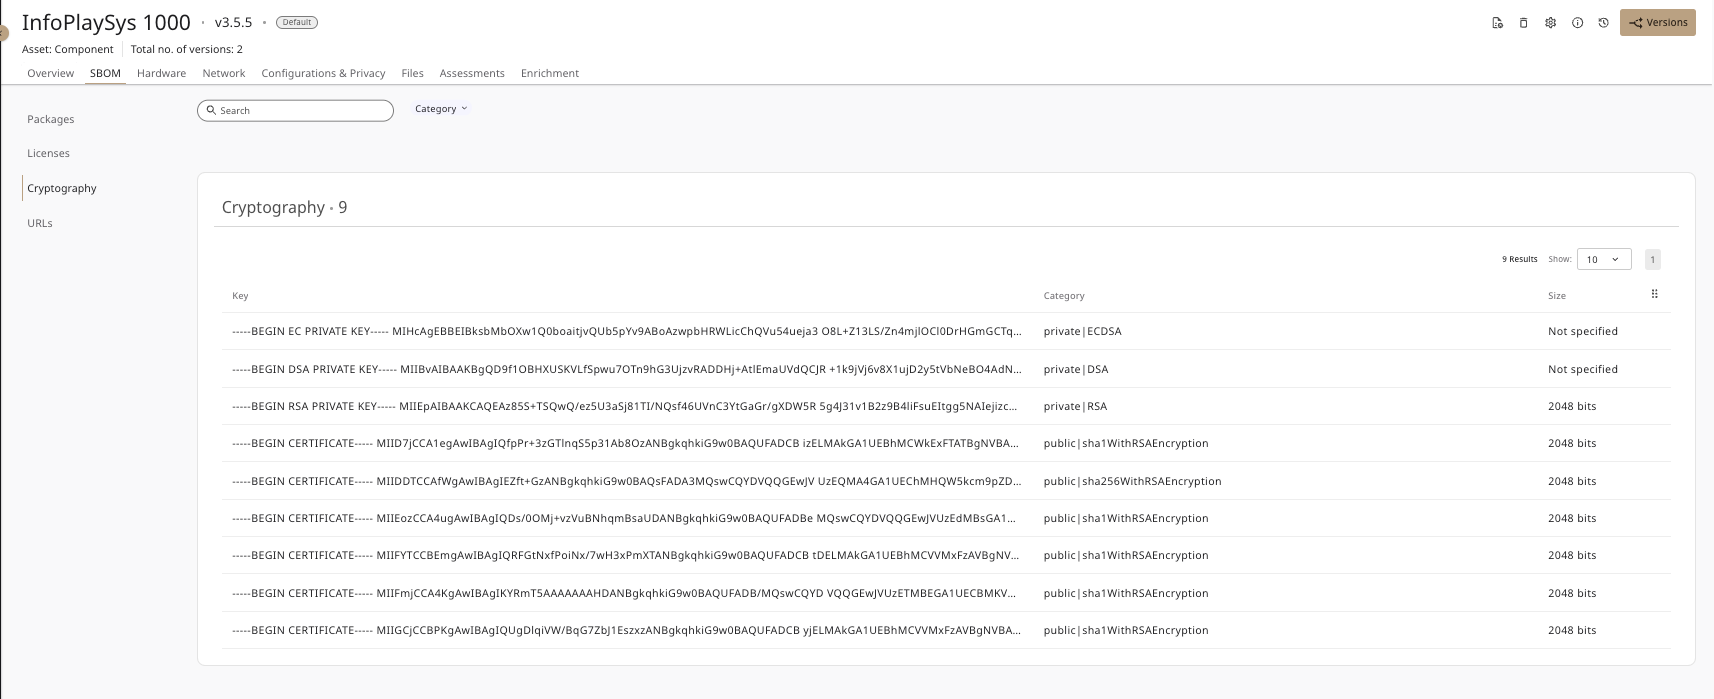
识别信息
| 信息 | 说明 |
|---|---|
| Key | 密钥值 |
| Category | 密钥分类(公钥/私钥、算法类型) |
| Size | 密钥大小(如 2048/1024 位) |
| Encrypted | 是否加密 |
| Expiration Date | 过期日期 |
| Issuer | 颁发者 |
| CRL Distribution | 证书吊销列表 |
| File Path | 识别到的文件路径 |
3.4 URL识别
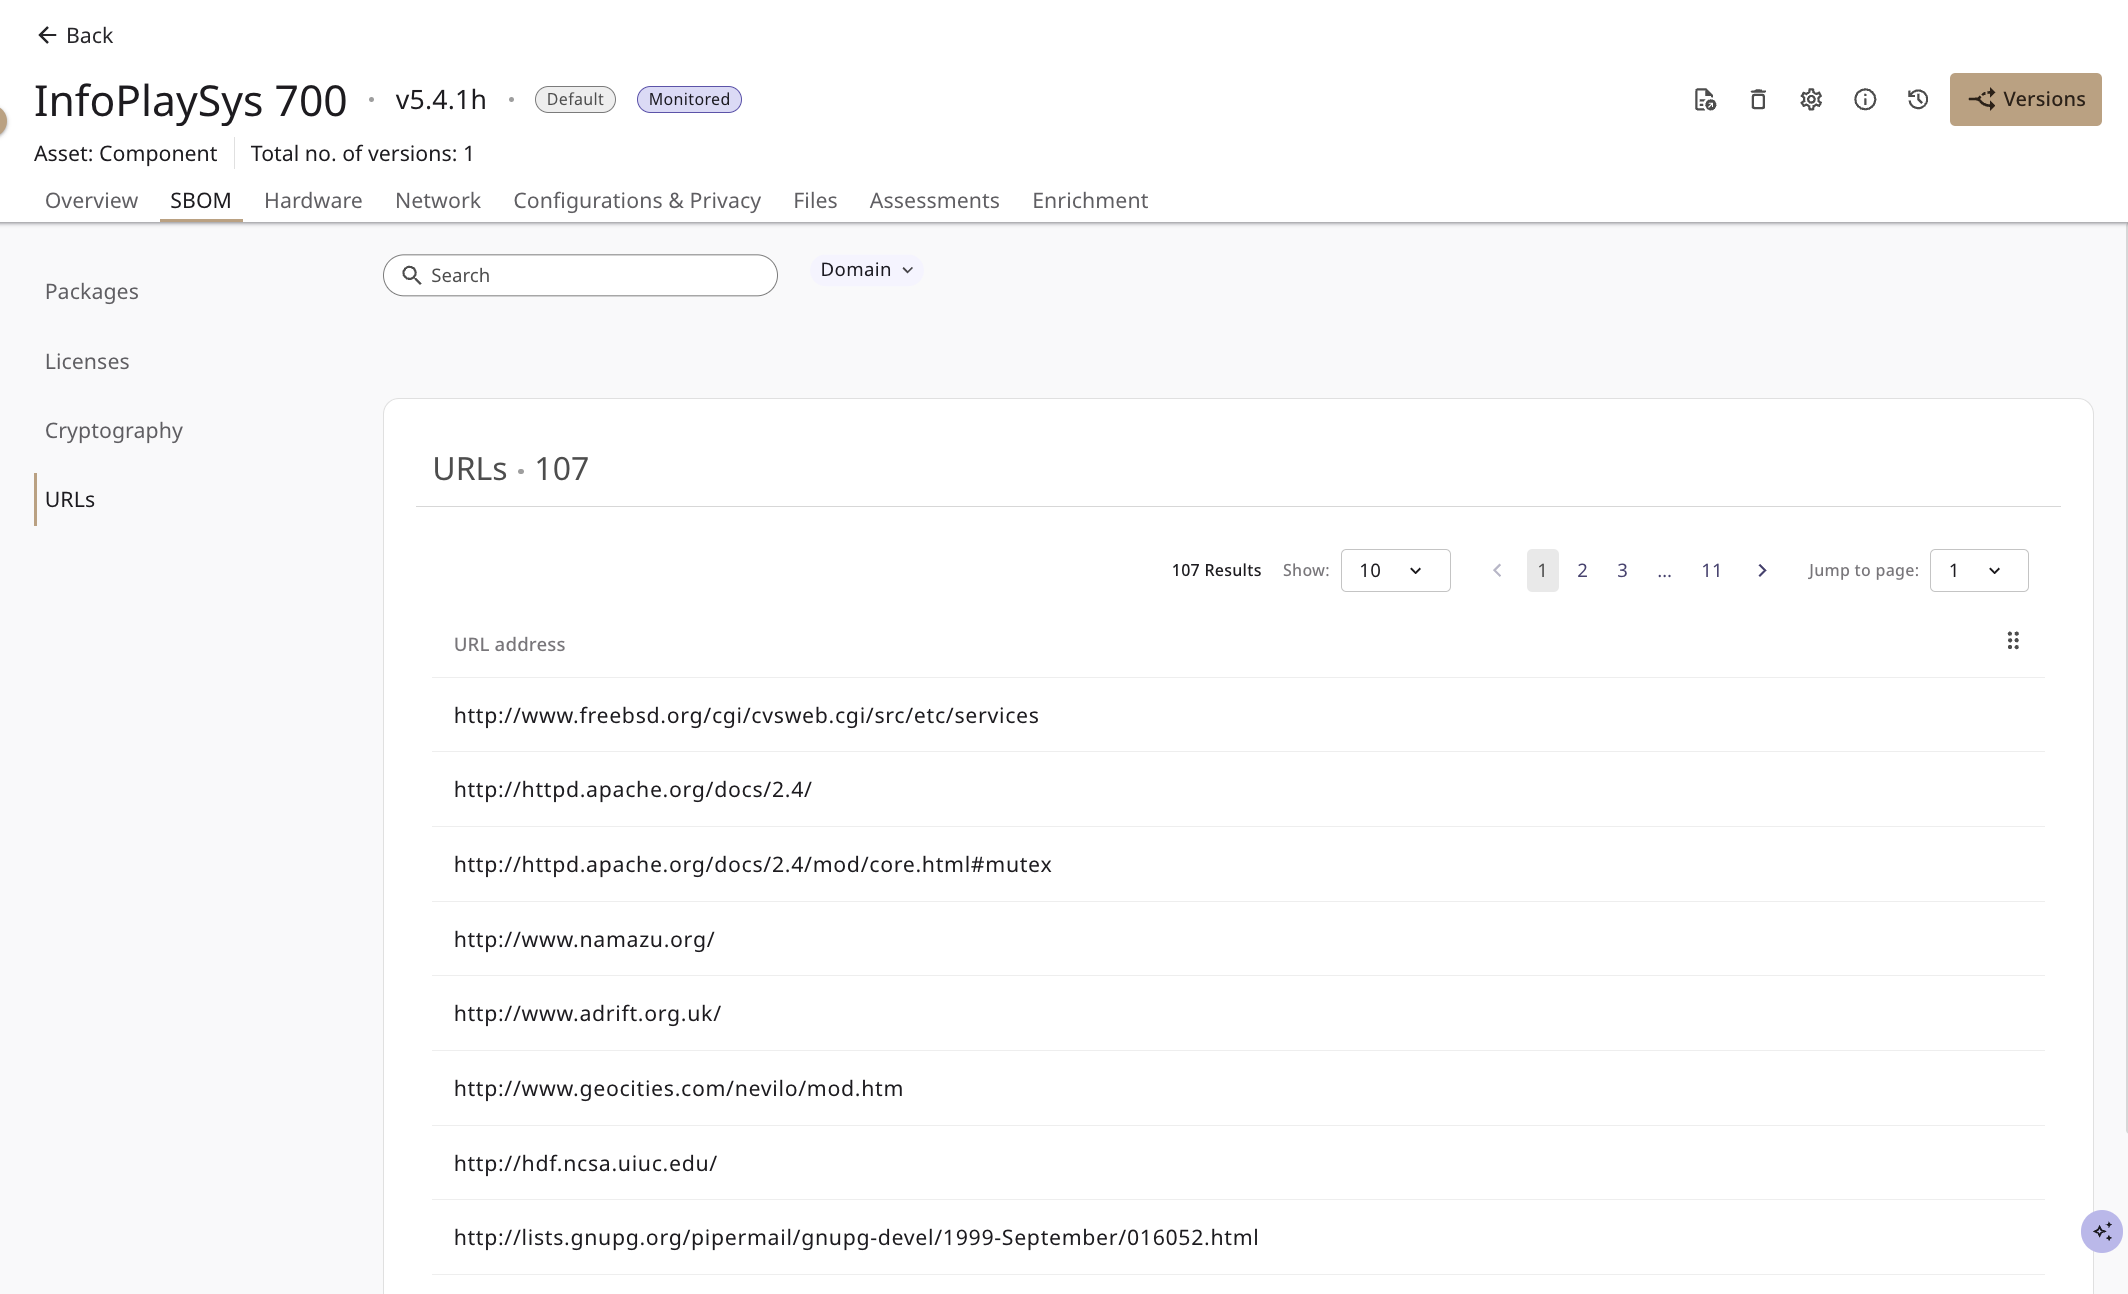
识别嵌入文件中的 URL 地址:
- 内部 URL 域名
- 外部 URL 地址
- 文件路径来源
3.5 AUTOSAR信息
识别 AUTOSAR Classic 模块信息(支持 Vector Microsar、Elektrobit 等框架)。
4. 安全评估检测结果
4.1 漏洞管理检测
漏洞评估识别组件中存在的已知漏洞(CVE)。
漏洞识别机制
| 步骤 | 说明 |
|---|---|
| 1. SBOM/HBOM获取 | 获取组件版本的软件和硬件物料清单 |
| 2. 并行搜索 | 使用工作池批量搜索漏洞数据库 |
| 3. CPE匹配 | 使用 CPE 信息匹配漏洞,支持模糊匹配 |
| 4. 专用处理器 | 针对 Linux Kernel、Python、Windows 等使用优化处理器 |
| 5. 去重处理 | 合并不同来源的相同漏洞 |
| 6. Copilot分类 | 对漏洞进行智能过滤分类 |
漏洞检测结果
| 类别 | 内容 |
|---|---|
| 漏洞标识 | CVE ID、别名(Nickname) |
| 严重性评分 | CVSS v2/v3/v3.1 评分、EPSS 评分 |
| 影响信息 | 受影响的包、CPE、版本范围 |
| 漏洞描述 | 漏洞详情、攻击向量 |
| 修复信息 | 补丁可用性、修复版本 |
| 利用信息 | 已知利用情况、KEV 目录状态 |
VM Copilot智能过滤
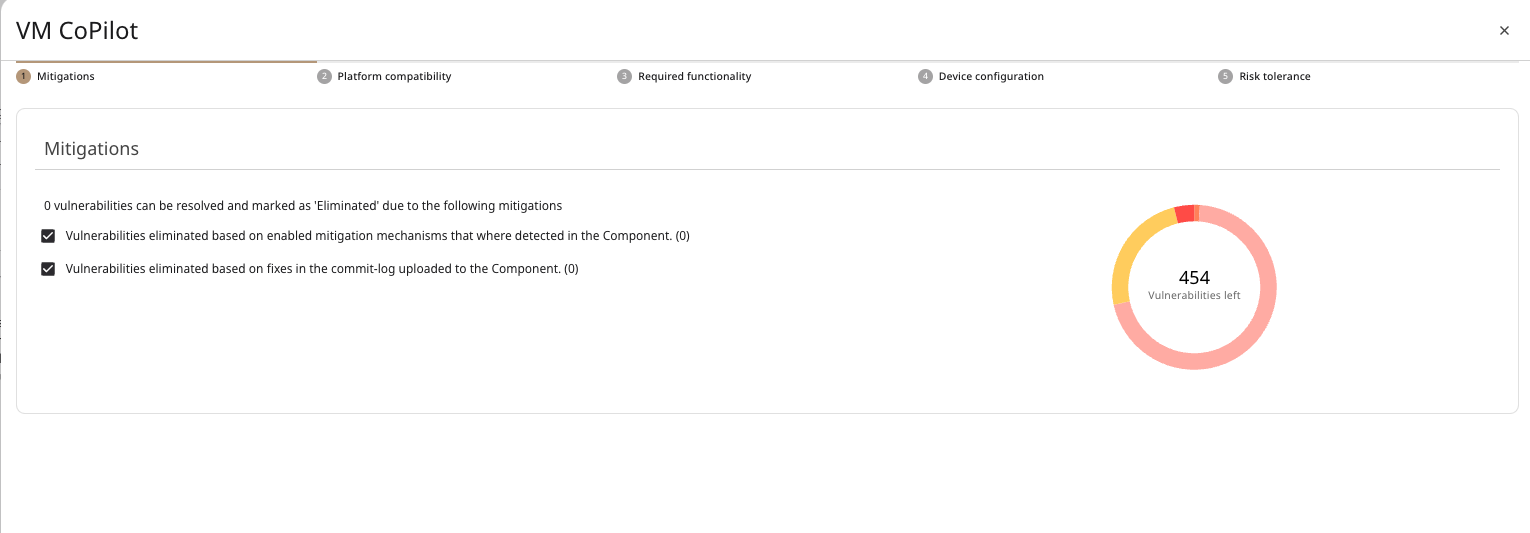
自动分类漏洞到以下过滤类别:
| 类别 | 过滤条件 | 目标状态 |
|---|---|---|
| Mitigations | 存在缓解措施(如 ASLR、Stack Canaries) | Eliminated |
| Platform Compatibility | CPU架构/位大小/操作系统不匹配 | Irrelevant |
| Required Functionality | 缺少漏洞利用所需的功能/文件 | Irrelevant |
| Device Configuration | 缺少漏洞利用所需的内核配置 | Irrelevant |
| Risk Tolerance | 低/中严重性、低于阈值 CVSS | Risk Accepted |
漏洞工作流状态
支持两种工作流:
Cybellum 工作流:
| 状态组 | 状态 |
|---|---|
| Pending | Pending mitigation |
| Resolved | Risk accepted, Resolved, Irrelevant |
| Unresolved | Undetermined, Reopened |
CSAF 工作流:
| 状态 | 说明 |
|---|---|
| Undetermined | 未确定 |
| Affected | 受影响 |
| Not Affected | 不受影响 |
4.2 代码弱点检测
代码弱点(Zero-Day)检测识别二进制代码中的安全漏洞。
检测原理
采用静态分析 + 动态验证两阶段方法:
阶段一:静态分析
二进制代码 → 翻译为CIL中间语言 → 图形化分析 → 标记潜在漏洞
阶段二:动态验证
潜在漏洞 → 符号执行引擎 → 沙箱模拟 → 确认可利用性
支持的架构
| 架构 | 位宽 |
|---|---|
| Intel x86/x64 | 32, 64 |
| ARM / ARM Thumb | 32, 64 |
| PowerPC / PowerPC VLE | 32, 64 |
| Renesas RH850 / V850 | 32 |
| Infineon TriCore | 32 |
| MIPS | 32, 64 |
检测的CWE类型
Rich OS 组件:
| CWE | 描述 |
|---|---|
| CWE-120 | 经典缓冲区溢出 |
| CWE-121 | 栈缓冲区溢出 |
| CWE-122 | 堆缓冲区溢出 |
| CWE-125 | 越界读取 |
| CWE-78 | 操作系统命令注入 |
| CWE-77 | 命令注入 |
| CWE-416 | 释放后使用 |
| CWE-415 | 双重释放 |
| CWE-476 | 空指针解引用 |
| CWE-787 | 越界写入 |
| … | 更多CWE类型 |
微控制器组件:
| CWE | 描述 |
|---|---|
| CWE-120 | 缓冲区溢出 |
| CWE-200 | 敏感信息泄露 |
| CWE-209 | 错误消息包含敏感信息 |
| CWE-242 | 使用危险函数 |
| CWE-674 | 不受控递归 |
| CWE-835 | 无限循环 |
| CWE-1120 | 过度代码复杂度 |
| … | 更多CWE类型 |
4.3 恶意软件检测
恶意软件评估识别组件中的恶意代码和可疑文件。
检测流程
获取固件文件 → 恶意软件特征扫描 → 识别恶意代码 → 生成发现报告
检测结果
| 信息 | 说明 |
|---|---|
| Malware Name | 恶意软件名称/类型 |
| File Path | 检测到的文件路径 |
| Detection Method | 检测方法 |
| Risk Level | 风险等级 |
4.4 需求验证检测
需求验证评估组件是否符合预定义的安全策略和需求。
验证流程
定义策略/需求 → 对组件评估结果进行验证 → 生成合规报告
验证结果视图
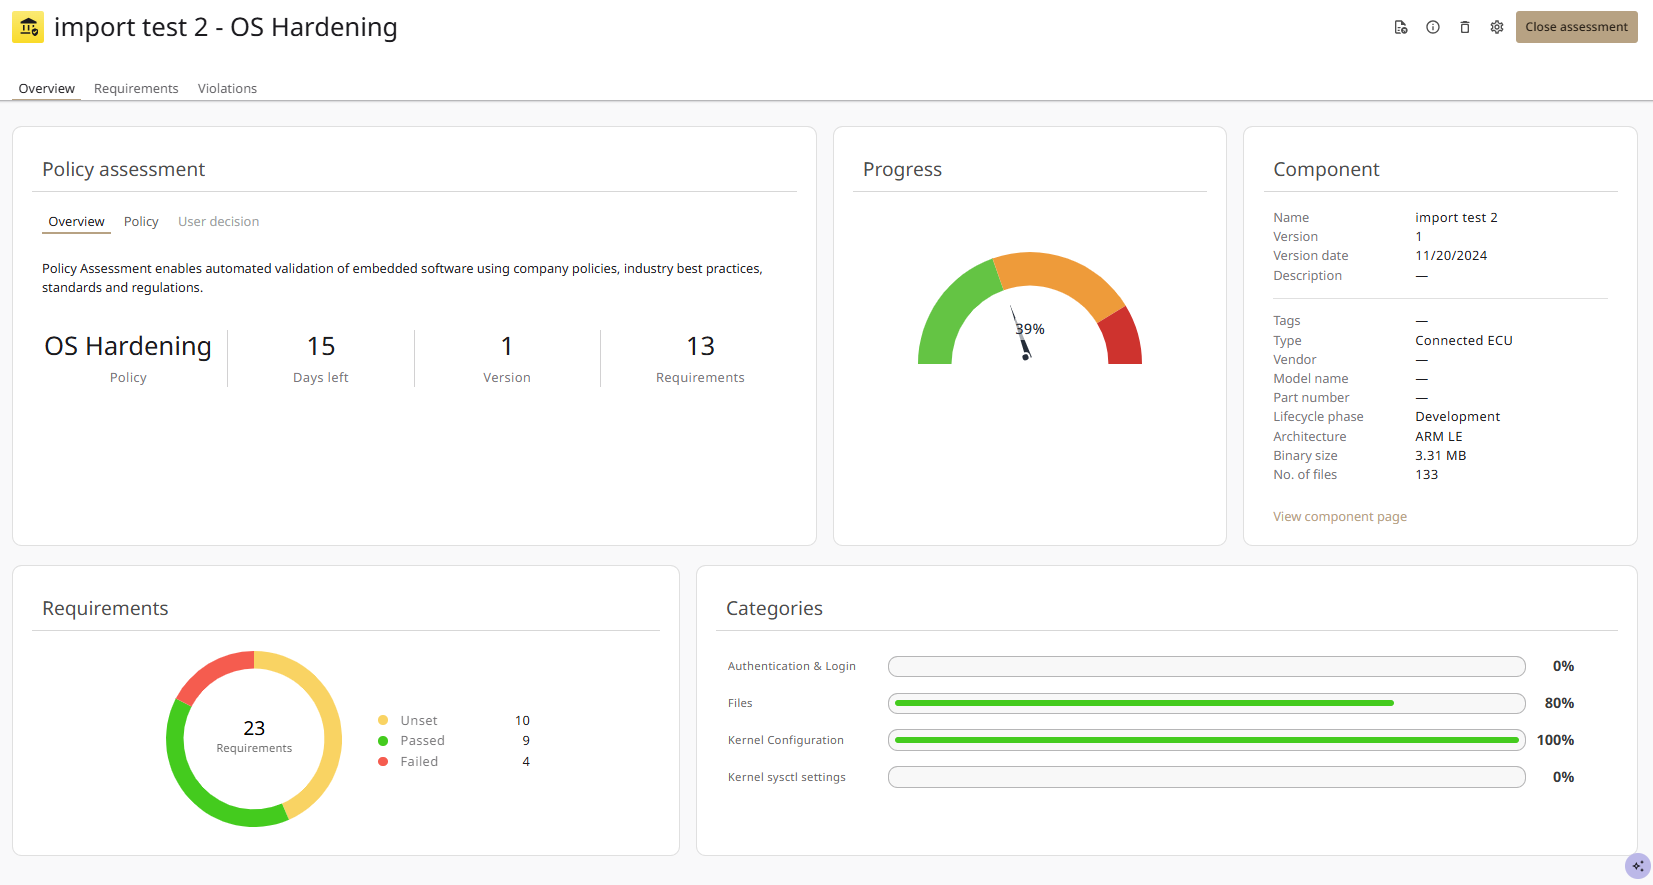
Overview 标签页:
- 组件详情
- 需求状态进度
- 状态分布
- 按类别分类的需求分布
Requirements 标签页:
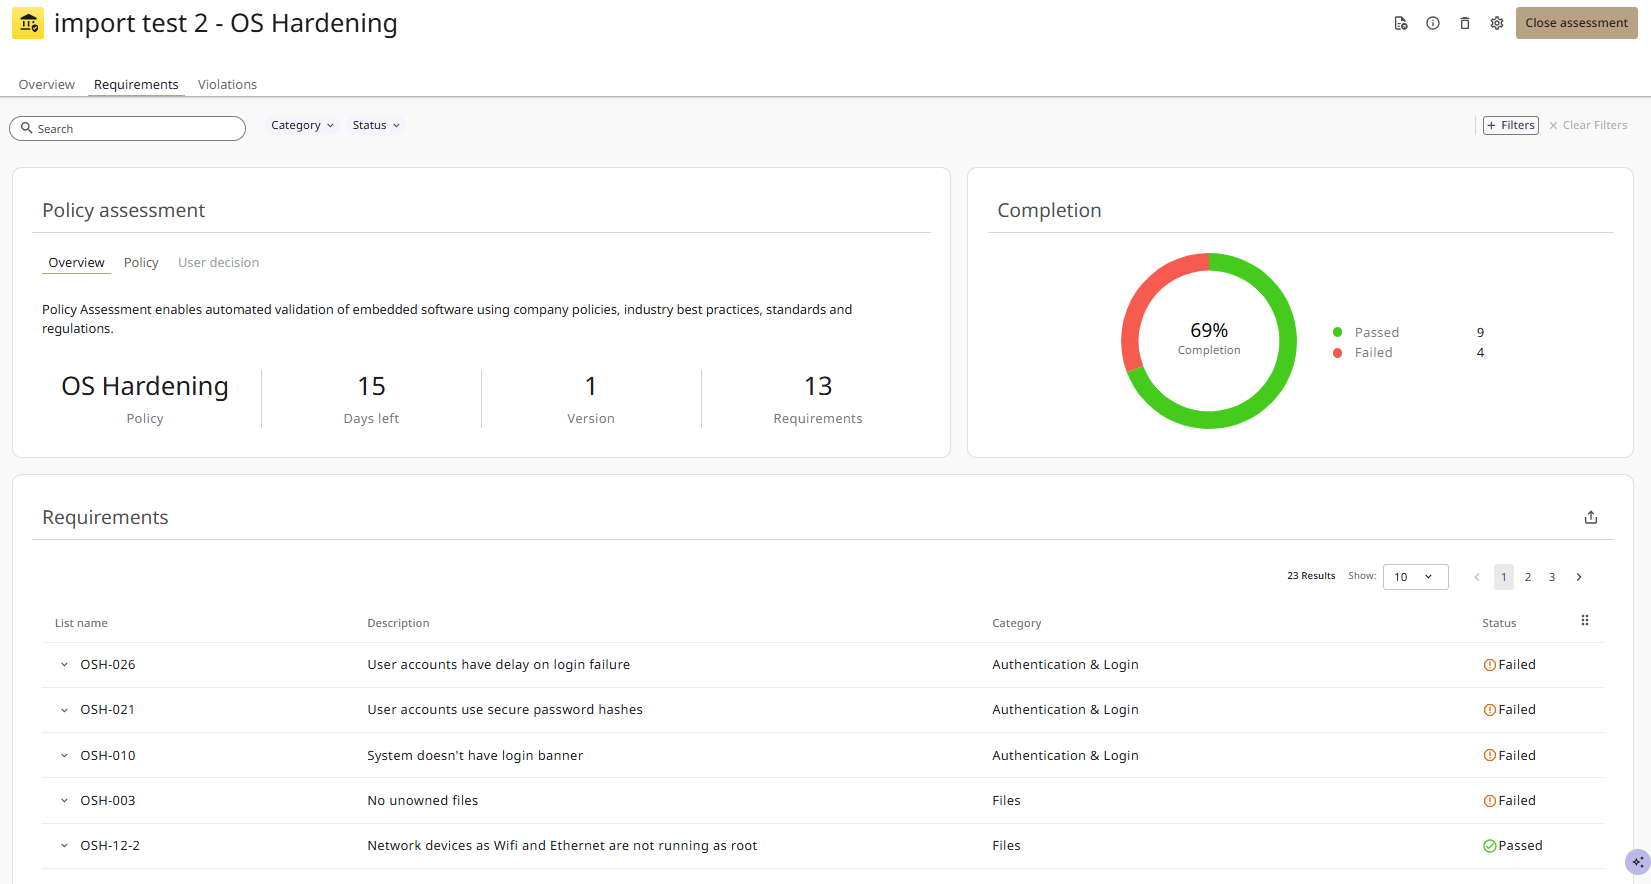
展示每个需求及其验证状态,支持状态管理和创建修复工单。
Violations 标签页:
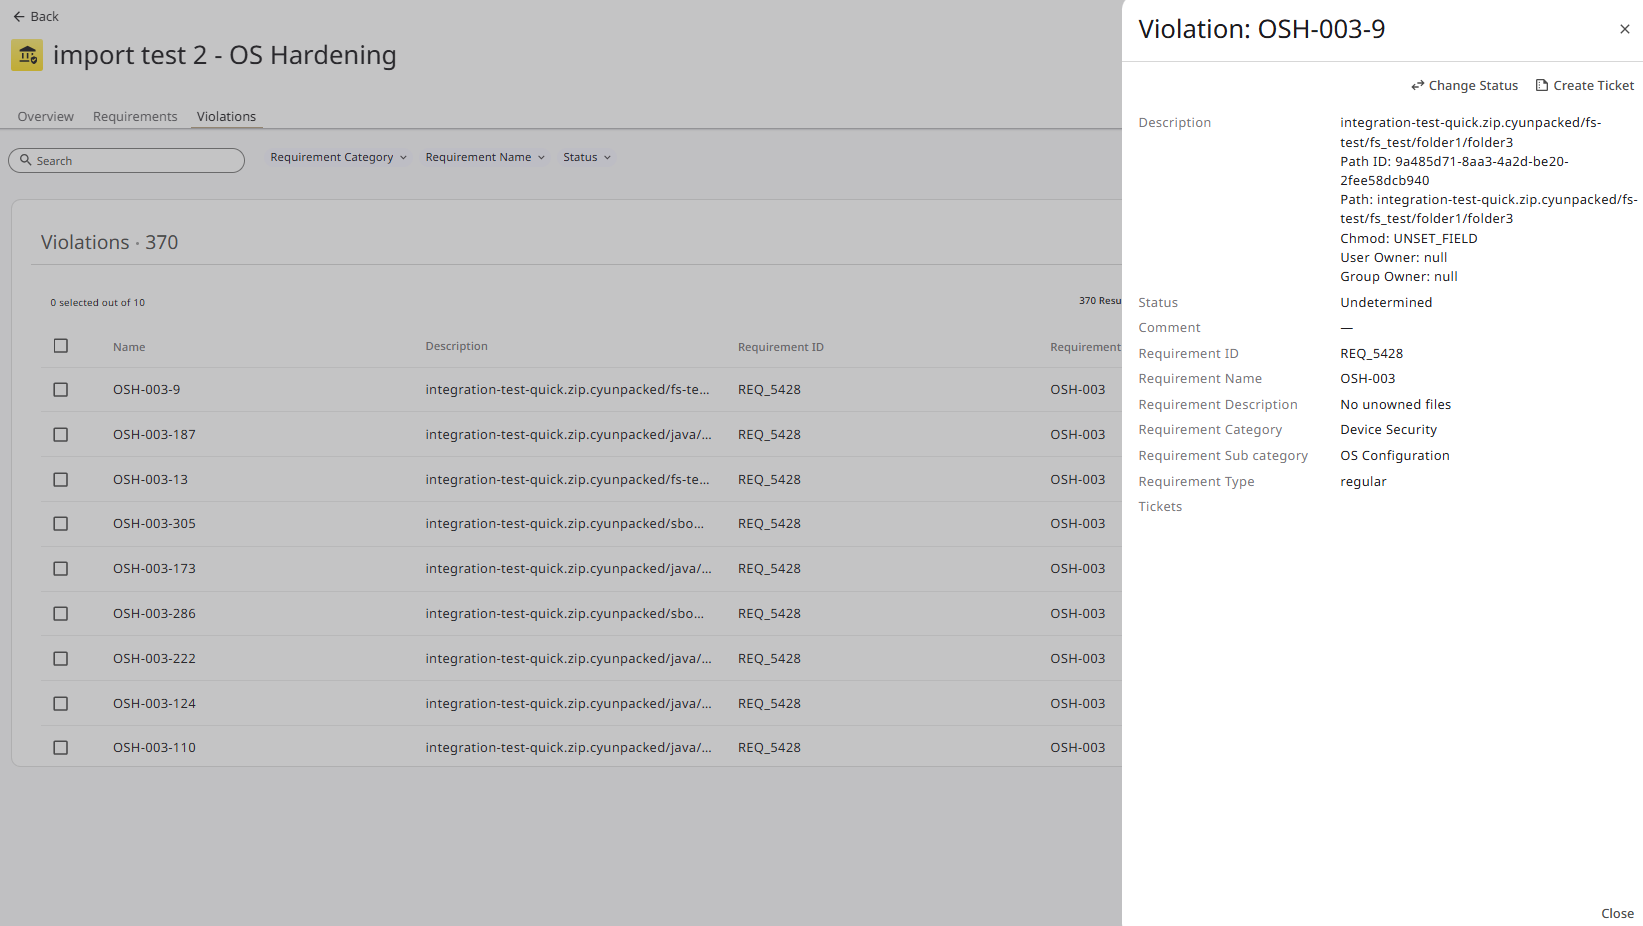
展示所有违规项,支持按包聚合查看。
5. 硬件信息检测结果
5.1 硬件接口识别
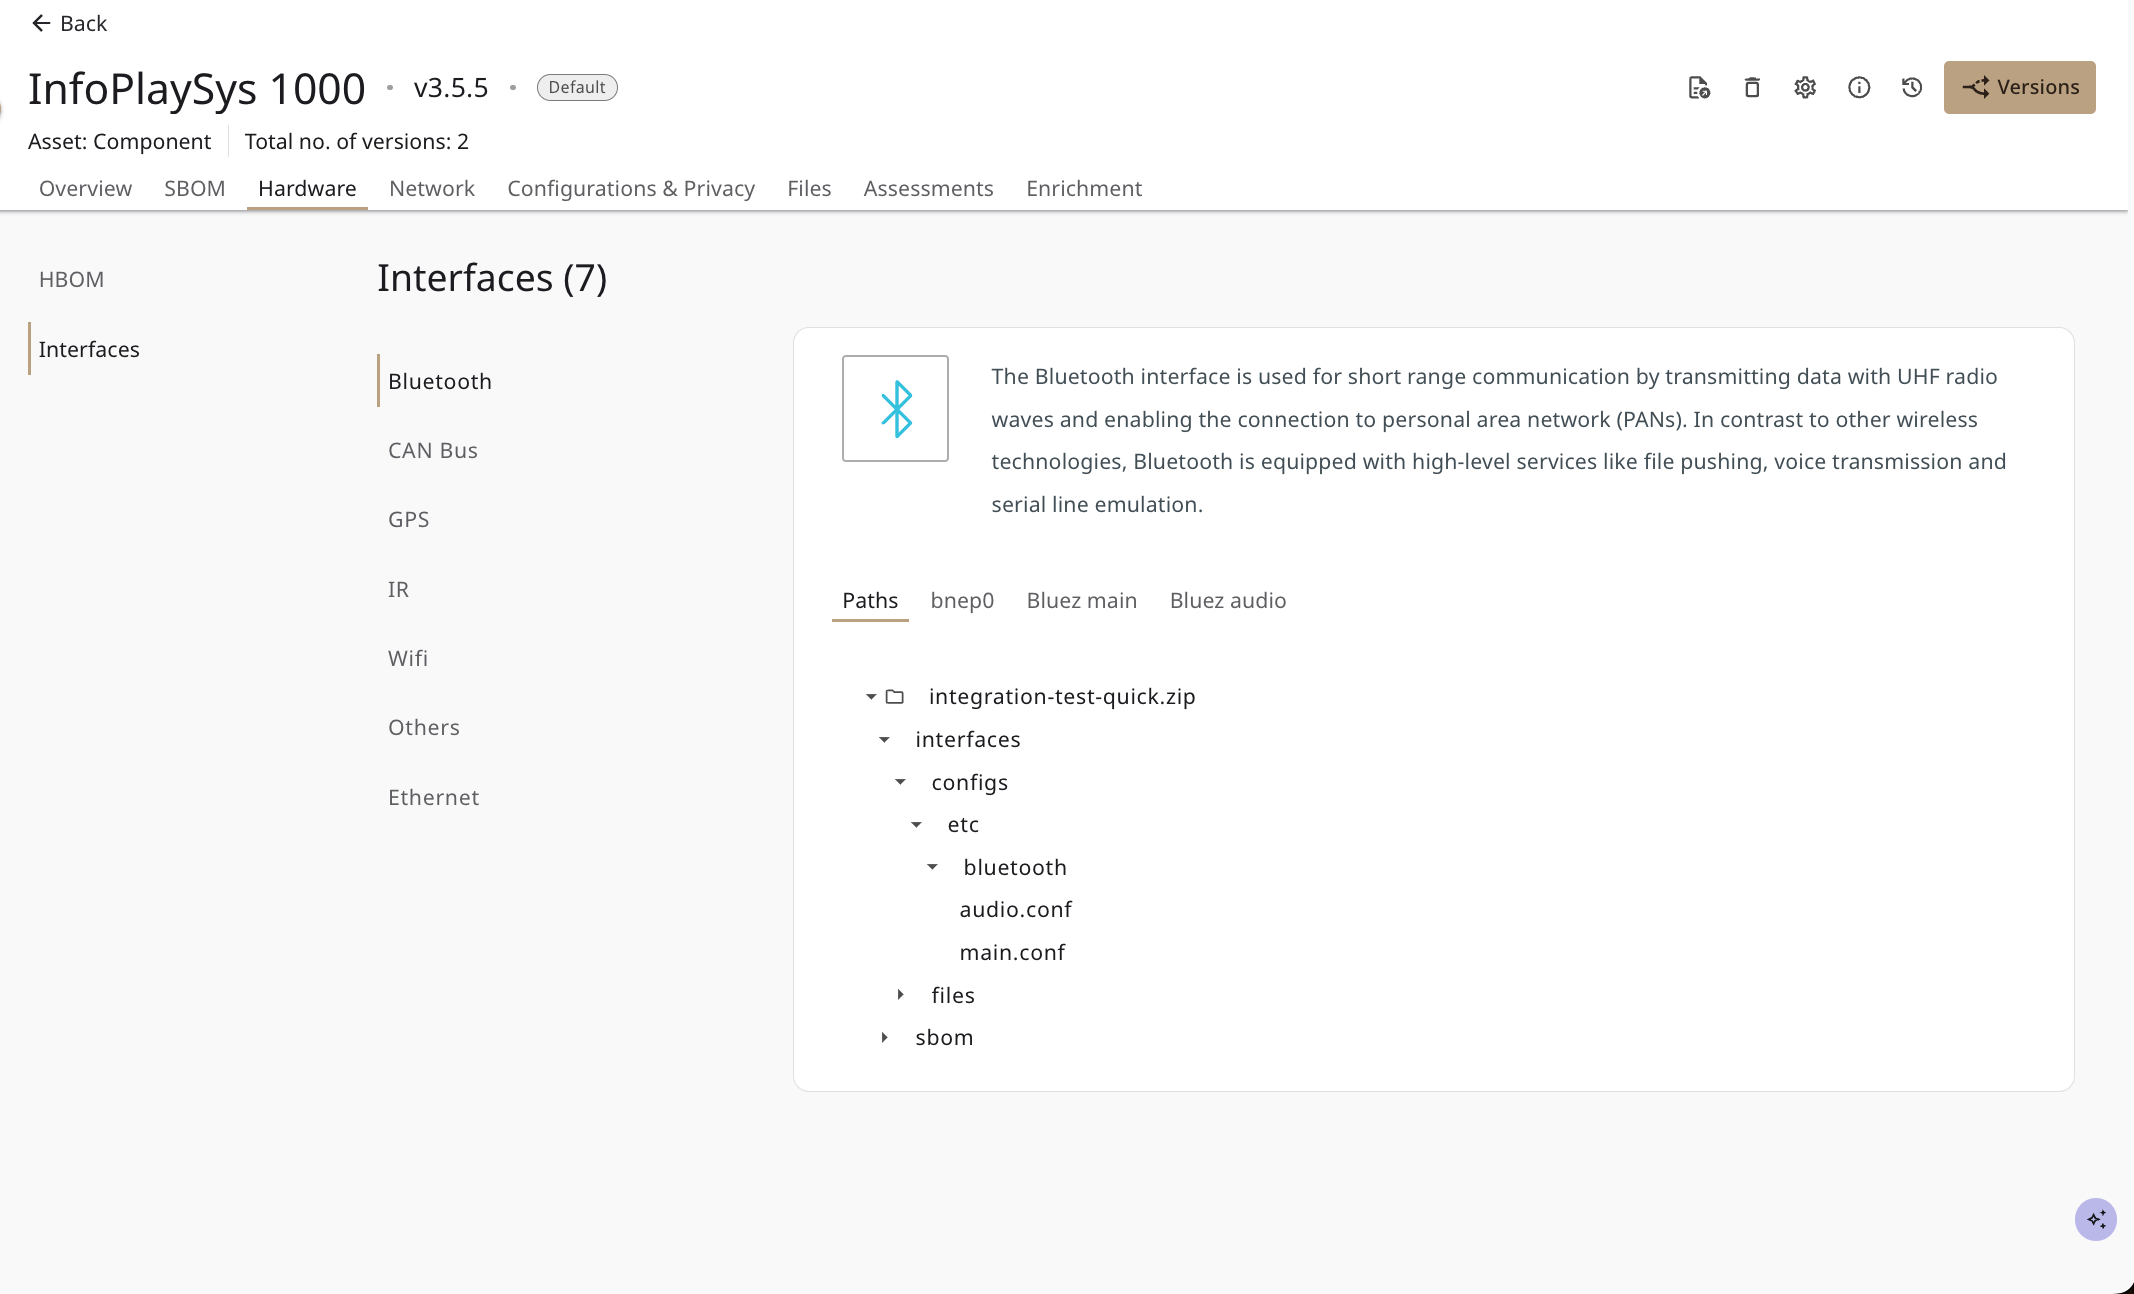
识别的接口类型
| 接口类型 | 识别信息 |
|---|---|
| Bluetooth | 蓝牙配置信息 |
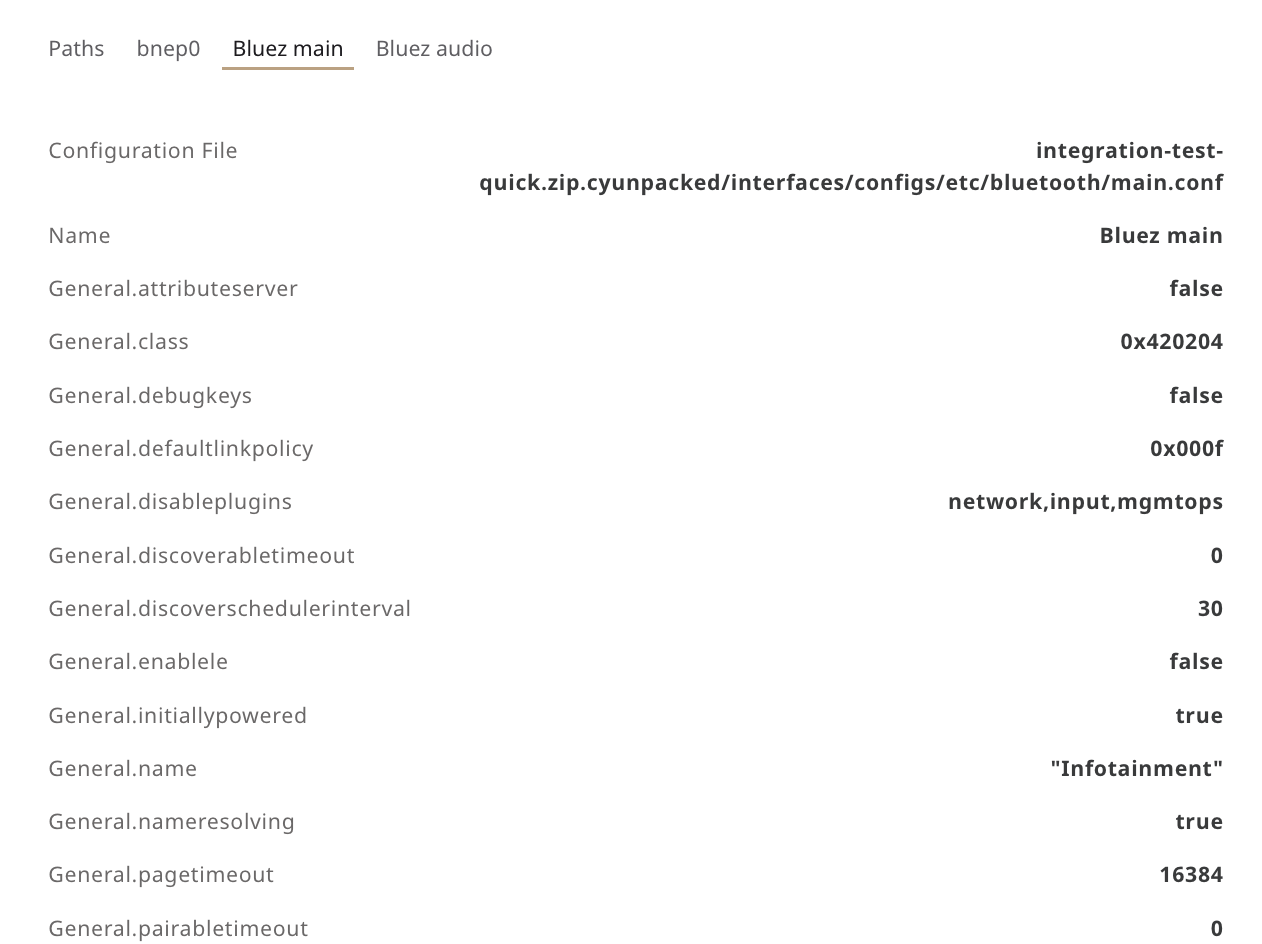
| WiFi | 无线网络配置 |
| USB | USB 接口信息 |
| Ethernet | 以太网接口 |
| Serial | 串口信息 |
| CAN | CAN 总线接口 |
| Other | 其他硬件接口 |
蓝牙配置详情示例
5.2 HBOM(硬件物料清单)
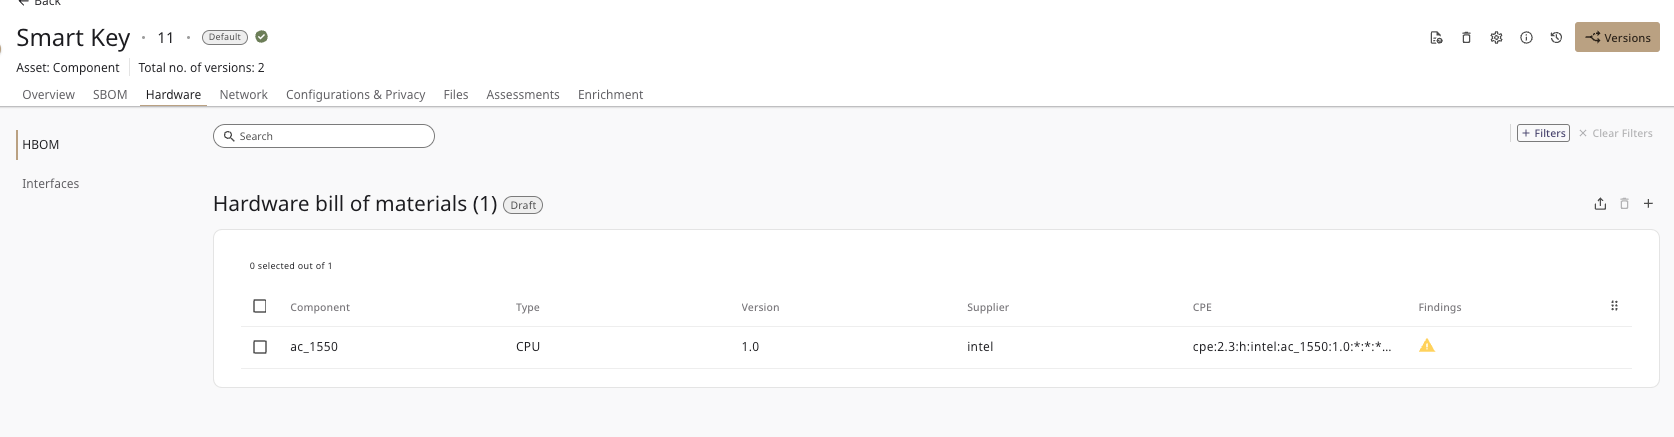
硬件组件信息
| 信息 | 说明 |
|---|---|
| Supplier | 硬件供应商 |
| Product | 硬件产品名称 |
| Type | 硬件类型(CPU/RAM/GPU/Other) |
| Version | 硬件版本 |
| Number of Items | 组件数量 |
| CPE | 硬件 CPE 标识 |
| SKU | 硬件 SKU |
6. 网络信息检测结果
6.1 IP地址识别
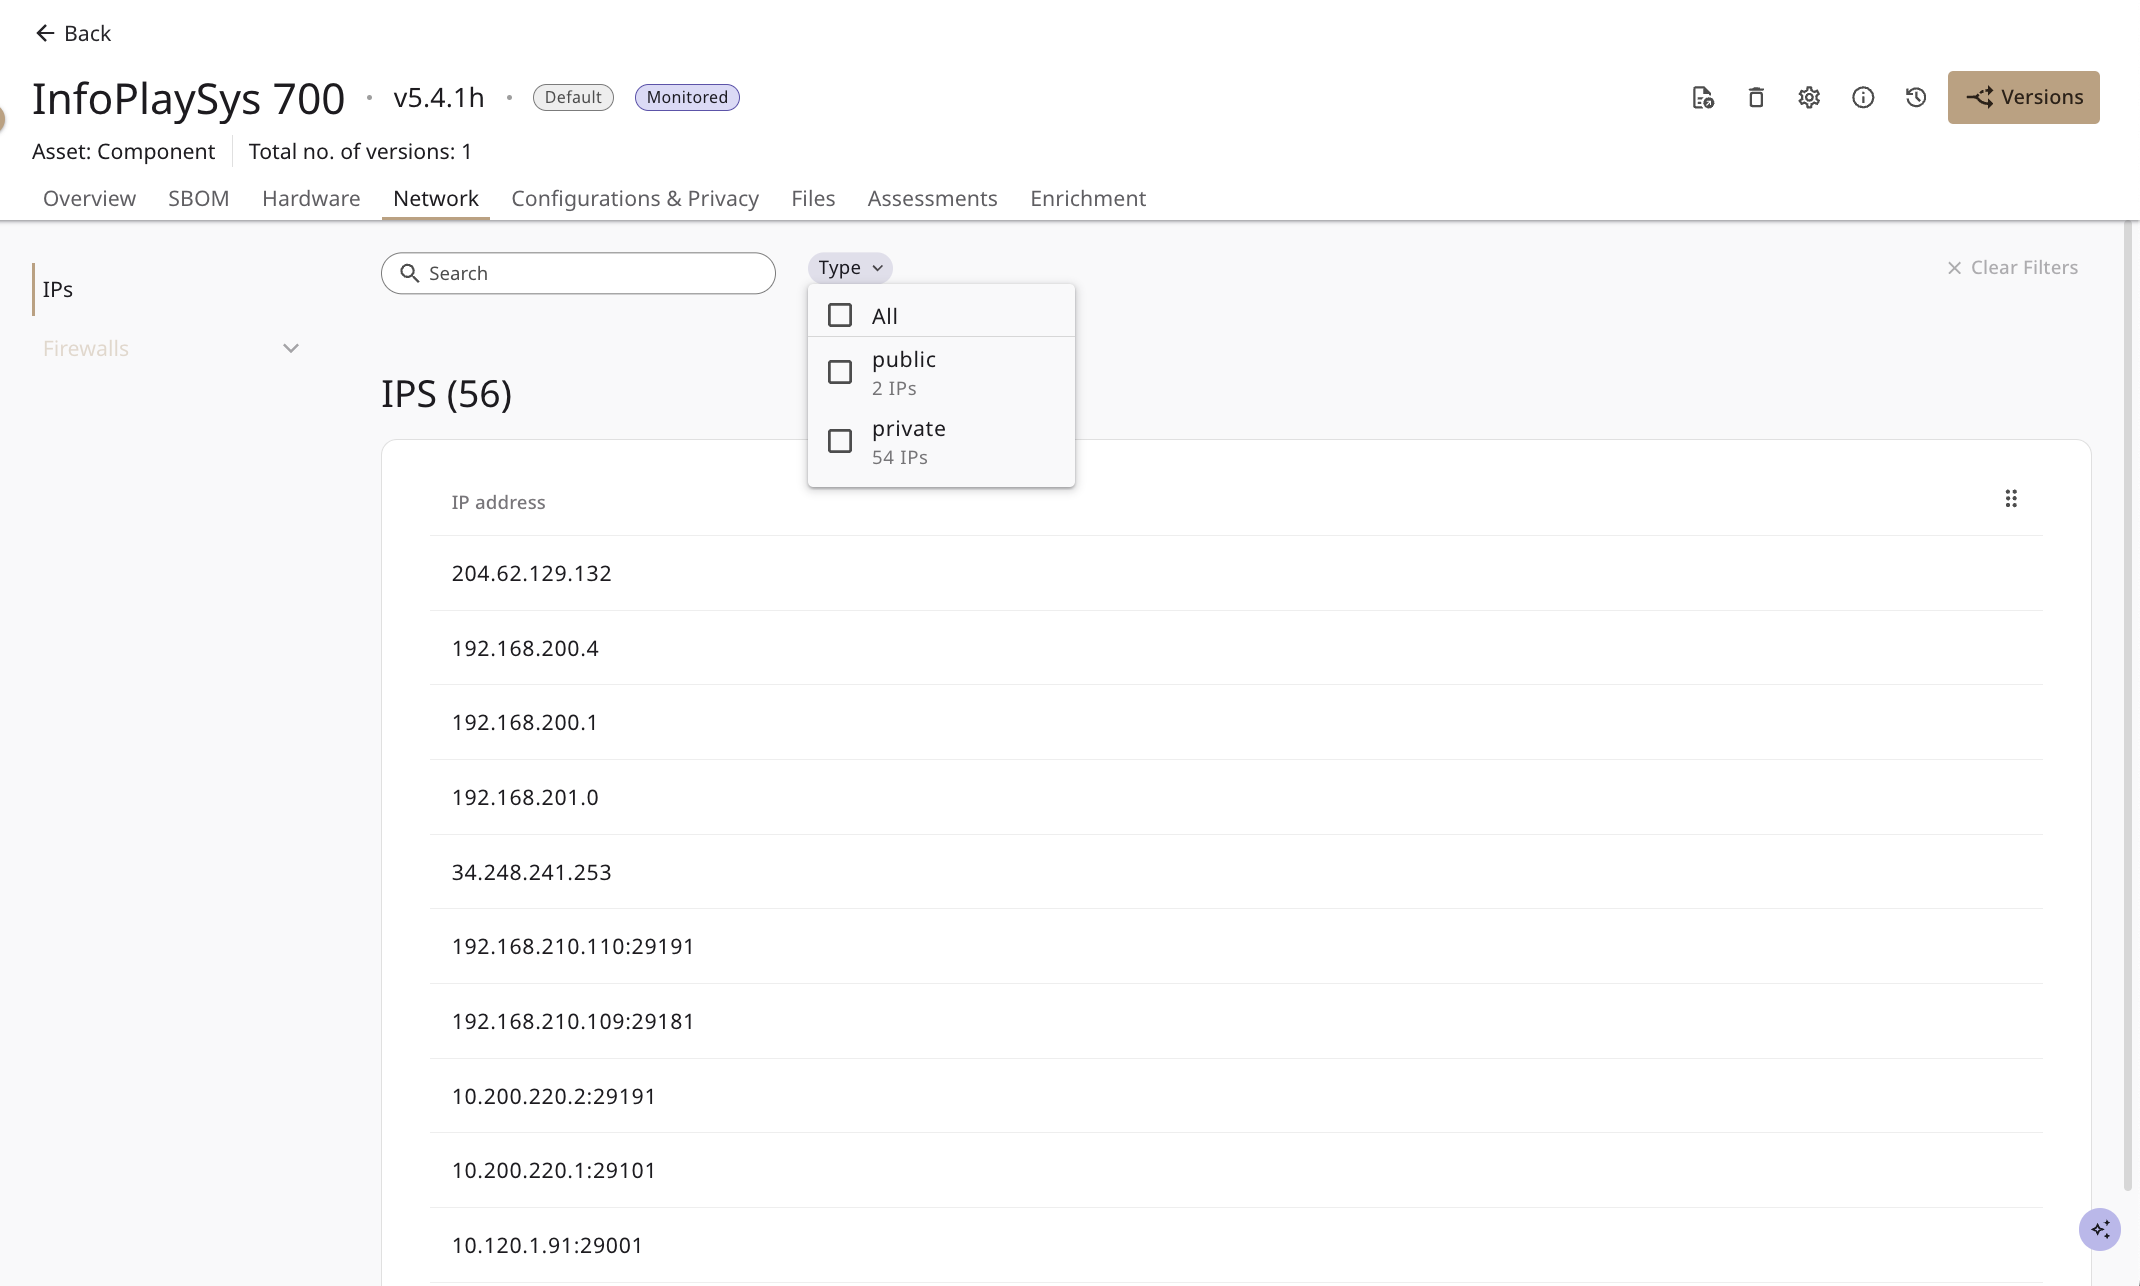
IP信息
| 信息 | 说明 |
|---|---|
| IP Address | 识别到的 IP 地址 |
| Type | IP 类型(Private/Public) |
| File Paths | 识别到的文件路径 |
支持按 IP 分类(私有/公有)进行过滤。
6.2 防火墙配置
识别固件中的防火墙规则和配置信息。
7. 配置与隐私检测结果
7.1 凭据识别
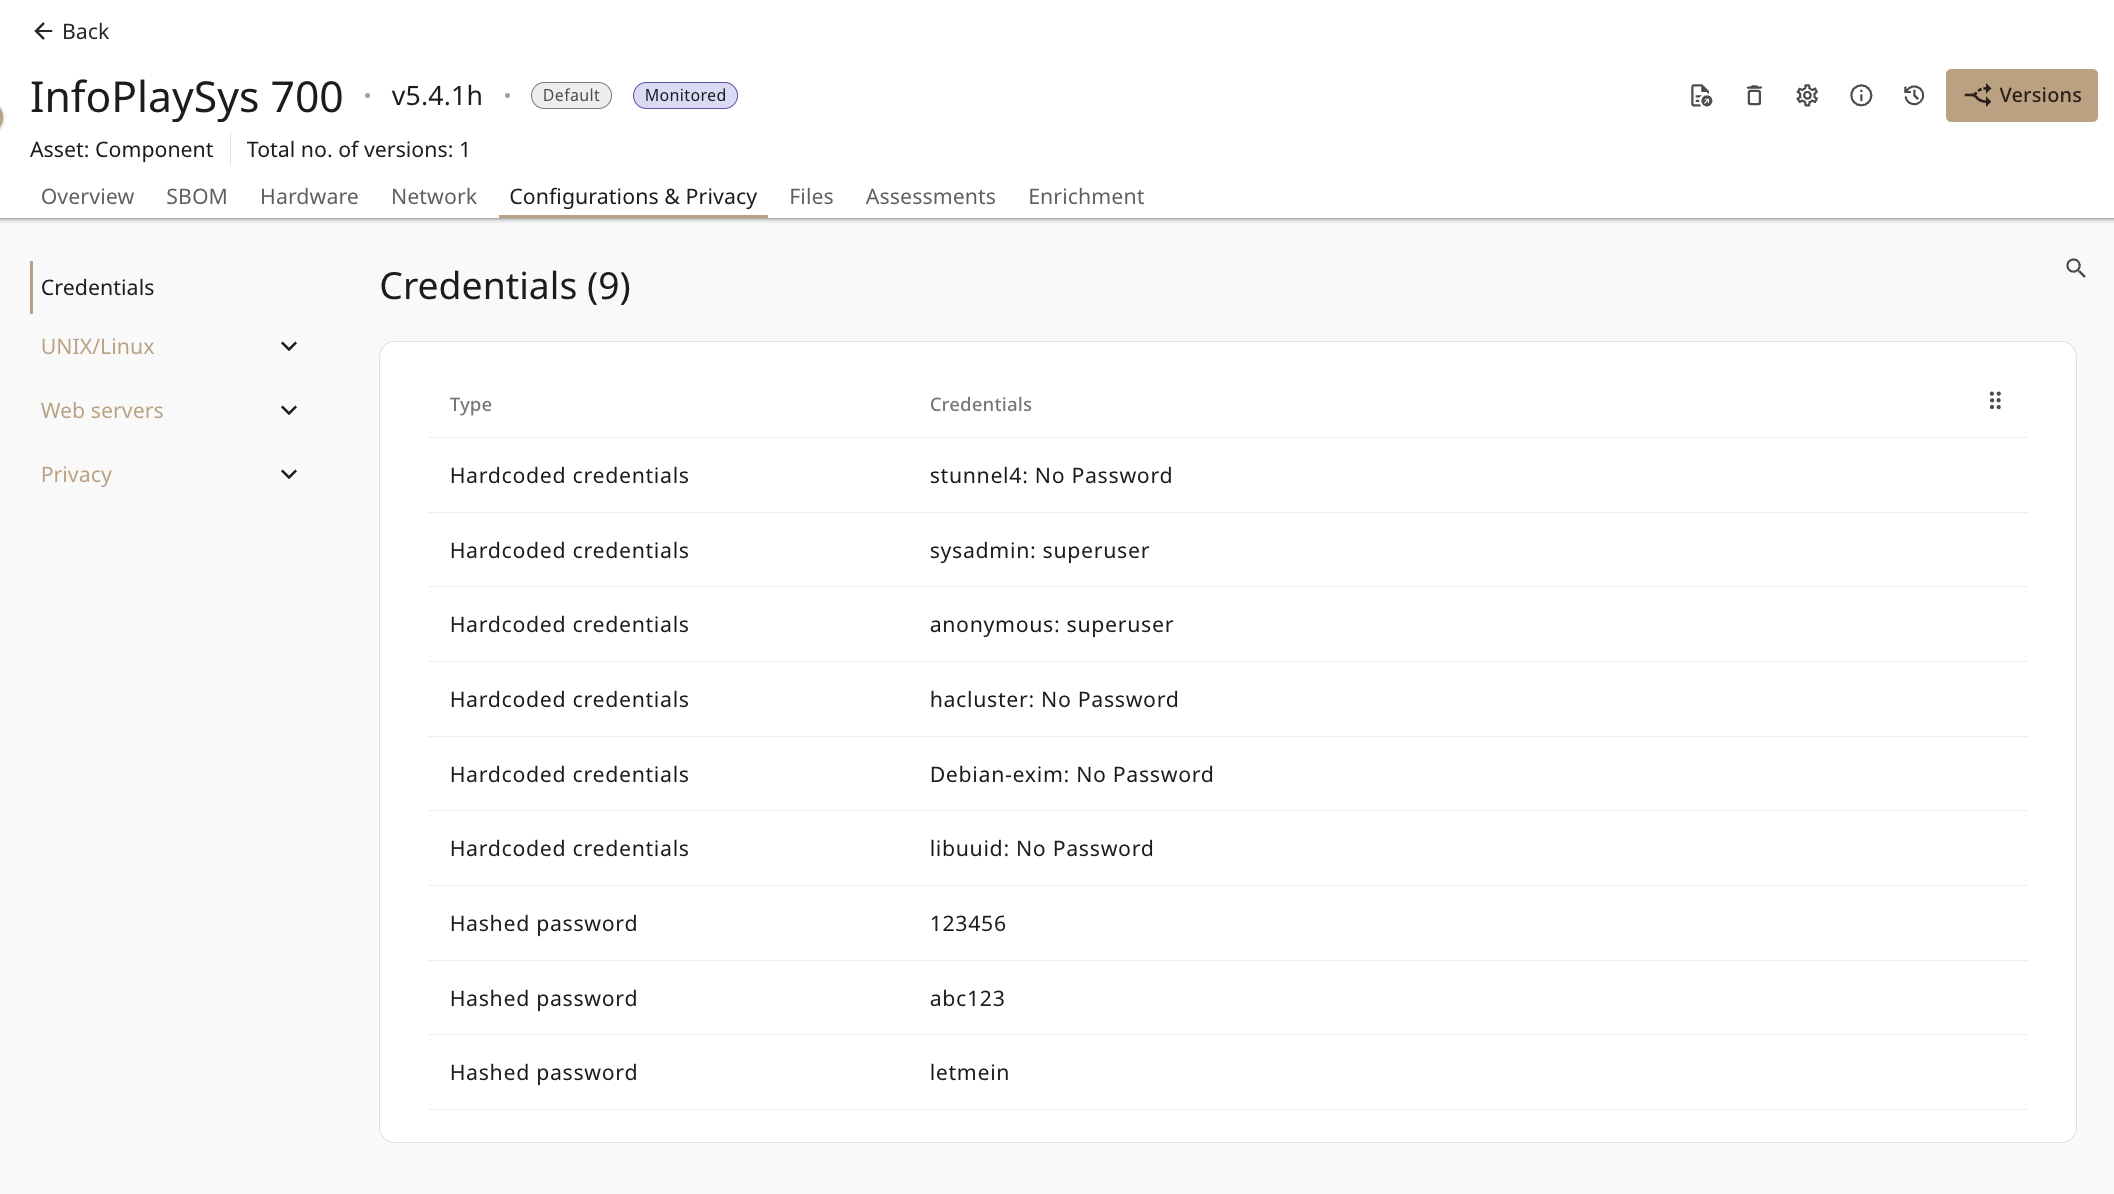
支持的凭据类型
| 类型 | 说明 |
|---|---|
| Hashed Passwords | 哈希密码(支持彩虹表破解无盐哈希) |
| Hardcoded Credentials | 硬编码凭据 |
| AWS Tokens | AWS 访问令牌 |
| OAUTH Tokens | OAuth 令牌 |
| JWT Tokens | JWT 令牌 |
| HTTP Tokens | HTTP 认证令牌 |
| OS Tokens | 操作系统令牌(PAM/Windows注册表) |
凭据详细信息
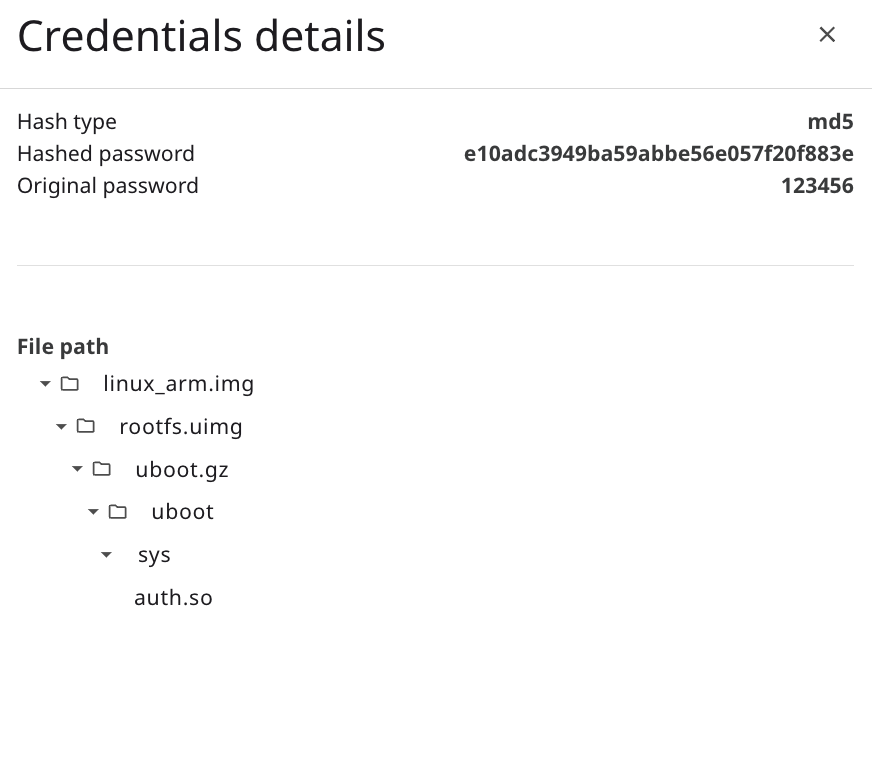
- 算法类型
- 原始密码(如能破解)
- 识别到的文件
7.2 内核参数
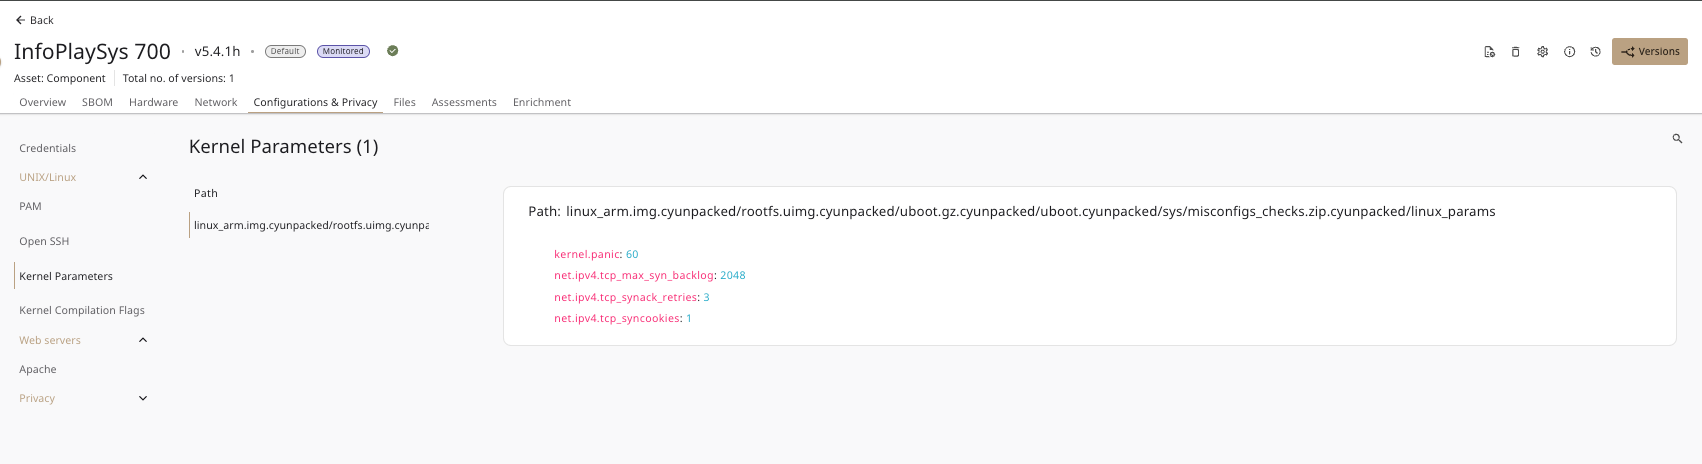
识别静态配置的 Linux 内核参数,以 JSON 格式展示配置内容和文件路径。
7.3 OpenSSH配置
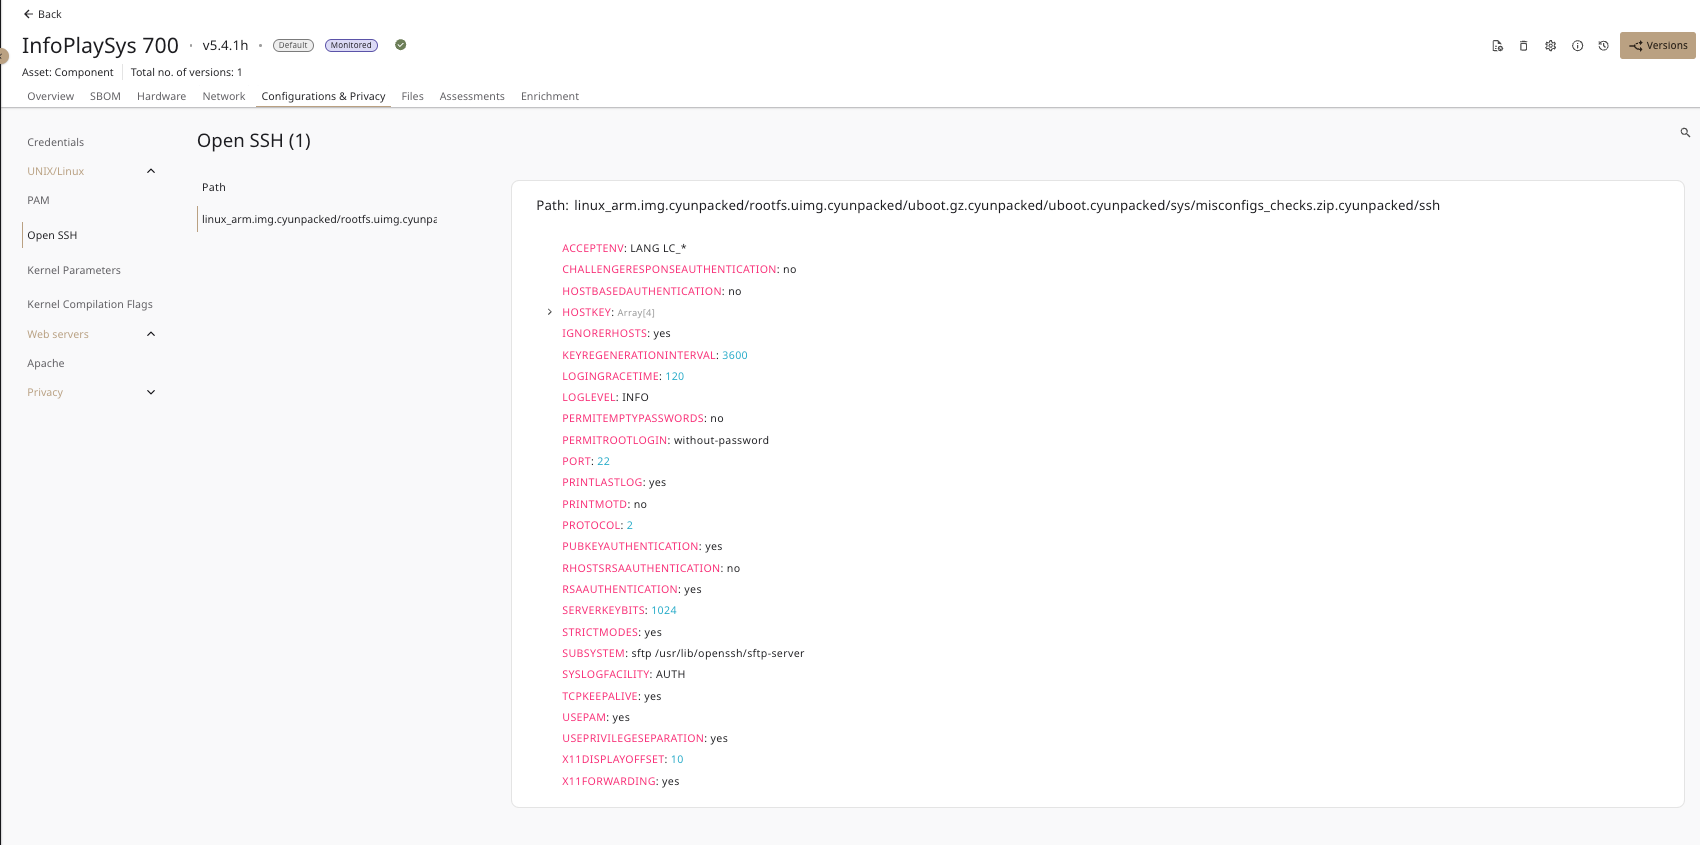
识别 OpenSSH 配置文件,解析并以 JSON 格式展示配置内容。
7.4 其他配置分析
| 分析项 | 说明 |
|---|---|
| Web Servers | Web 服务器配置 |
| PAM | 可插拔认证模块配置 |
| Kernel Compilation Flags | 内核编译标志 |
| Windows Registry | Windows 注册表信息 |
| Emails | 电子邮件信息 |
8. 检测结果汇总
检测能力矩阵
| 检测类别 | 检测项 | 结果类型 |
|---|---|---|
| SBOM管理 | 软件包、许可证、依赖关系、加密密钥、URL | 列表/图表 |
| 漏洞管理 | CVE漏洞、严重性评分、修复建议、过滤分类 | 评估/工单 |
| 代码弱点 | CWE漏洞、二进制分析结果、可利用性确认 | 评估/报告 |
| 恶意软件 | 恶意代码、可疑文件 | 评估/报告 |
| 需求验证 | 策略合规、违规项 | 评估/工单 |
| 硬件信息 | HBOM、接口类型 | 列表 |
| 网络信息 | IP地址、防火墙配置 | 列表 |
| 配置隐私 | 凭据、内核参数、服务配置 | 列表/详情 |
KPI指标一览
组件页面默认展示的关键指标:
| KPI | 说明 |
|---|---|
| Num of unknown vulnerabilities | 未知漏洞数量 |
| Num of known vulnerabilities | 已知漏洞数量 |
| Num of malwares | 恶意软件数量 |
| Num of packages | SBOM 包数量 |
| Num of passwords | 检测到的密码数量 |
| Num of HBOM | 硬件物料清单条目数 |
| Num of cryptographic keys | 加密密钥数量 |
| Max Risk Score | 最高风险评分 |
检测结果导出
| 导出方式 | 支持格式 |
|---|---|
| SBOM导出 | CycloneDX (JSON/XML)、SPDX (多种格式)、CSV |
| 评估报告 | XLSX、PDF、Word模板 |
| 日志下载 | 提取日志、分析日志 |
附录:检测引擎架构
扫描流程
固件上传
    ↓
┌─────────────────┐
│   提取阶段       │  解包文件系统、收集元数据
└─────────────────┘
    ↓
┌─────────────────┐
│   分析阶段       │  多引擎并行分析
└─────────────────┘
    ↓
┌─────────────────┐
│   包识别阶段     │  识别软件包、生成SBOM
└─────────────────┘
    ↓
┌─────────────────┐
│   安全评估       │  漏洞/代码弱点/恶意软件检测
└─────────────────┘
    ↓
┌─────────────────┐
│   需求验证       │  策略合规检查
└─────────────────┘
    ↓
检测结果存储
文档版本:1.0 适用平台版本:Cybellum Platform 3.11 文档生成日期:2026-06-10