ATT&CK靶场练习记录-01
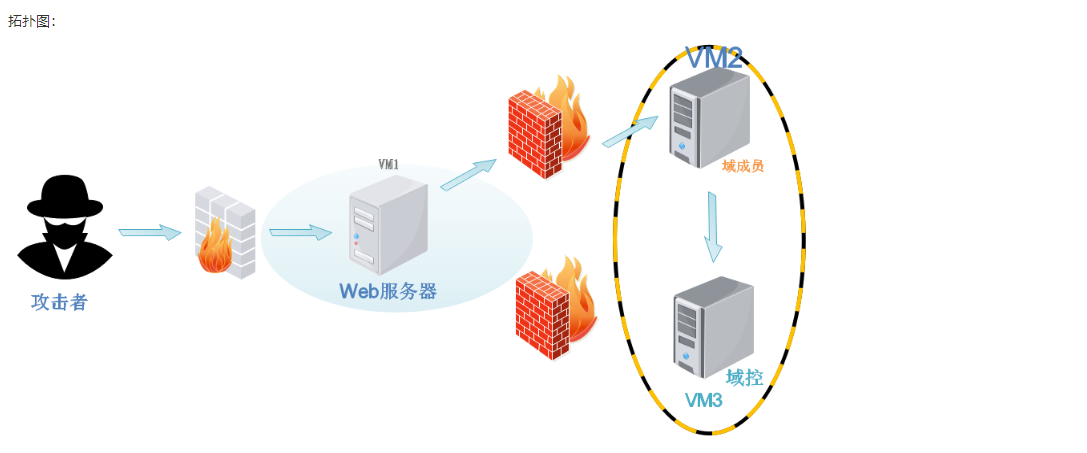
最近在参加一些靶场比赛,搭建了红日团队的靶场练习下,以下为记录。 kali攻击机 192.168.180.130 win7双网卡 192.168.180.129 NTE1(内网):192.168.52.143 win2003 192…
9,667
2
11 分钟
热门
最近在参加一些靶场比赛,搭建了红日团队的靶场练习下,以下为记录。 kali攻击机 192.168.180.130 win7双网卡 192.168.180.129 NTE1(内网):192.168.52.143 win2003 192…
题目:XSS 首先看一下题目,题目说alert出xss三个字母,才会有flag 输入 xss123输出123,说明小写xss被过滤了 绕过方法一编码绕过<script>alert(Strin…
Misc - 3 1.Crack it 题目描述 破解该文件,获得密码,flag格式为:flag{*******} 考点 shadow文件破解 解题过程 kali下,无需加载字典,john直接破解即可。 2.进制转换…
Crypto 0x00 RSA1 首先使用python脚本或者openssl解出npython脚本 from Crypto.PublicKey import RSA pub = RSA.importKey(open('pub.key').read()) n = long(pub.…
题目:聪明的小羊 一只小羊跳过了栅栏,两只小样跳过了栅栏,一坨小羊跳过了栅栏... tn c0afsiwal kes,hwit1r g,npt ttessfu}ua u hmqik e {m, n huiouosarwCniib…
Misc Welcome to ISG 2015 (50) 直接在网页源码中找到,em标签替换为下划线即可。 Web collision (50) 那串数字的开头是0e,那么我们只要找到同样0e开头的md5值即可…