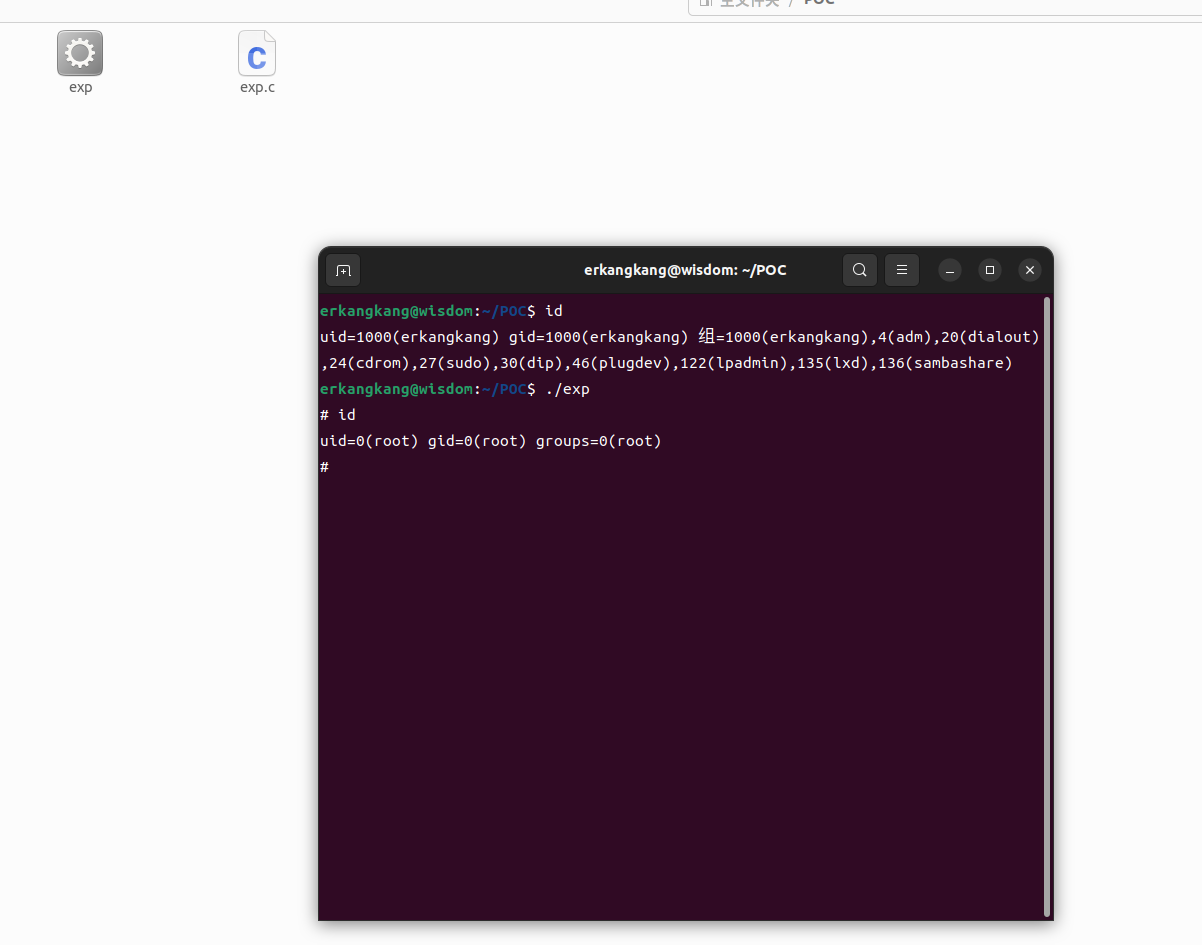
最新Linux Kernel Dirty Frag 本地权限提升漏洞
漏洞描述: 该漏洞源于хfrm-ESP(自2017年)和RхRPC(自2023年)两个独立模块的逻辑缺陷,同样利用ѕрliсе()等零拷贝路径污染ѕk_buff的frаɡ成员实现对页缓存的写入,从而在…
638
5 分钟
漏洞描述: 该漏洞源于хfrm-ESP(自2017年)和RхRPC(自2023年)两个独立模块的逻辑缺陷,同样利用ѕрliсе()等零拷贝路径污染ѕk_buff的frаɡ成员实现对页缓存的写入,从而在…
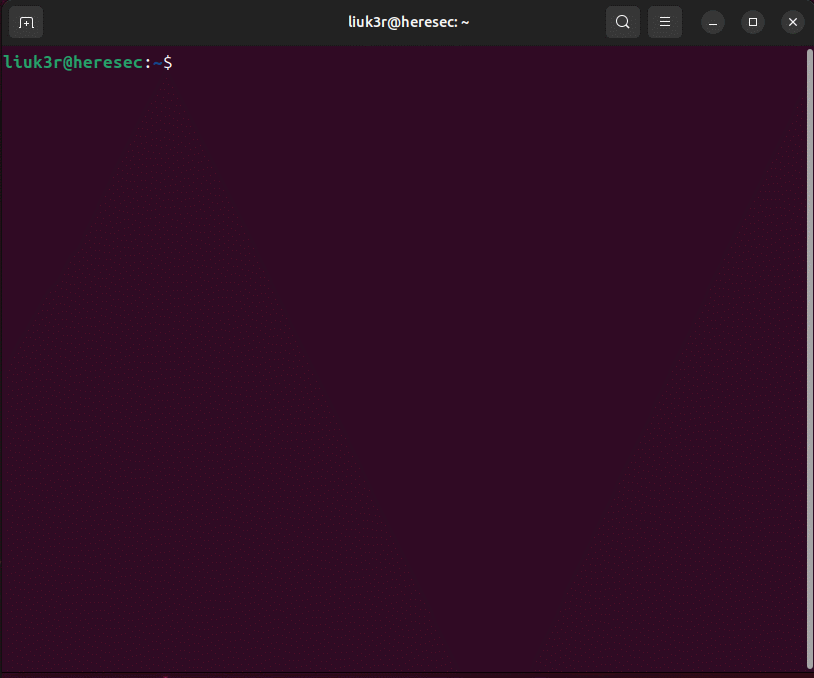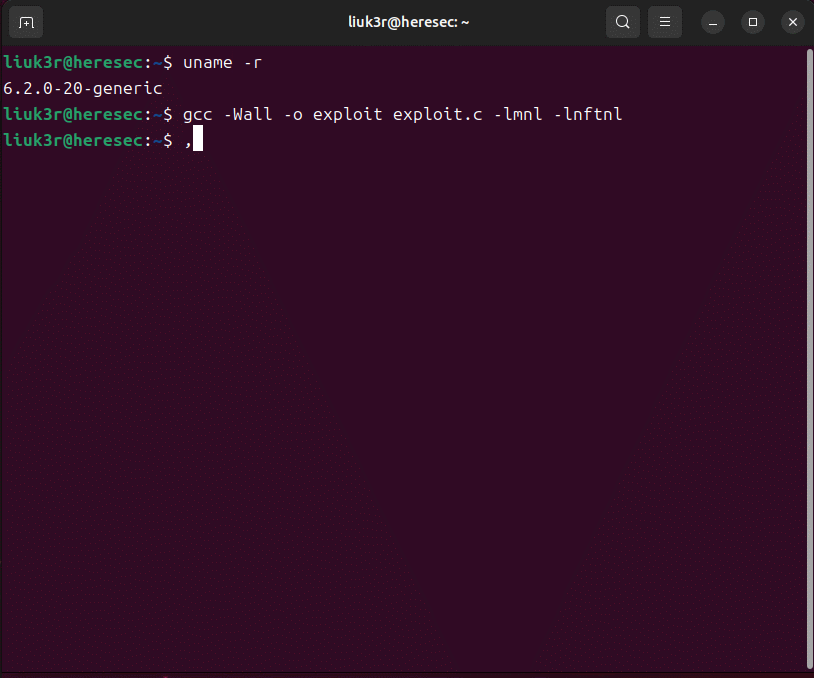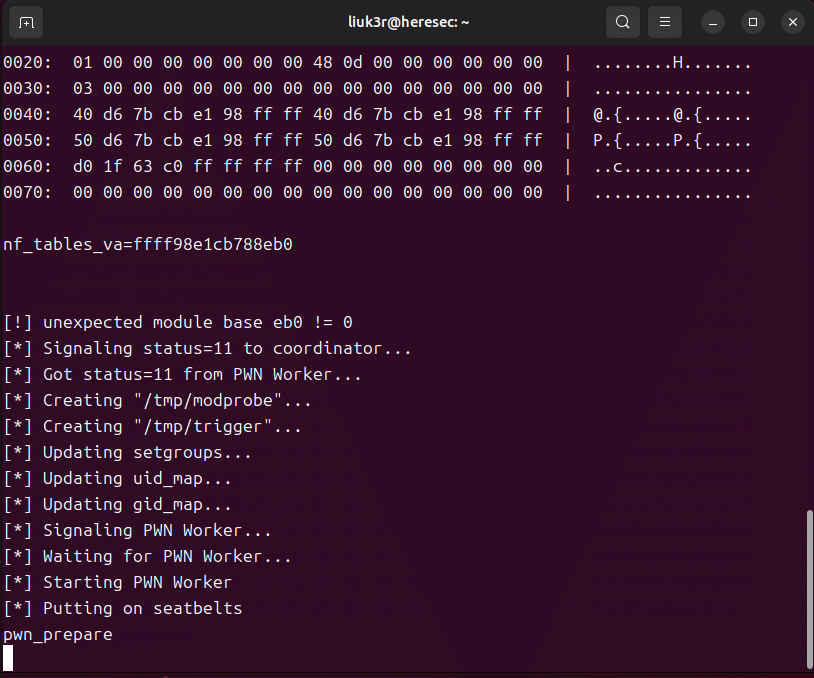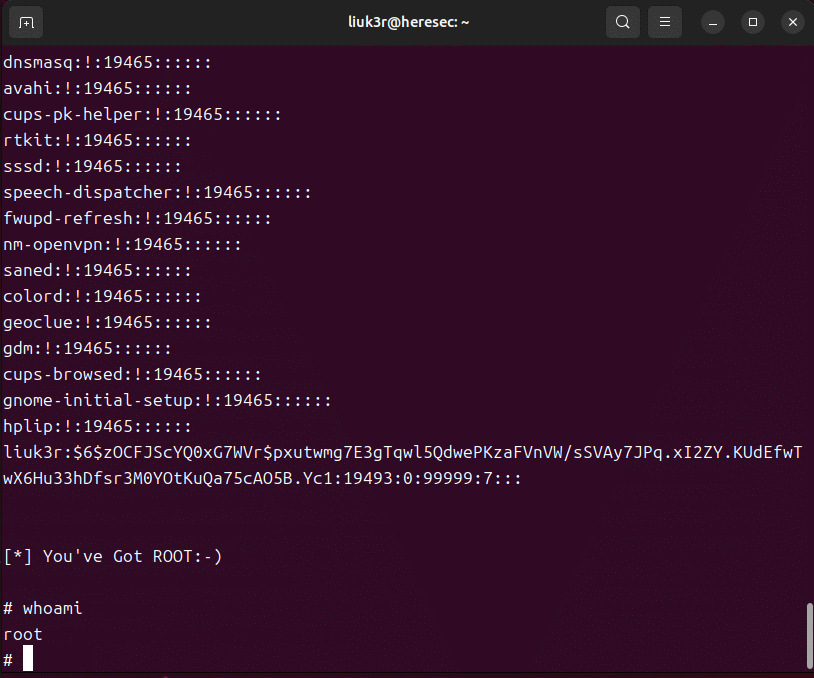
近日,研究人员发现了Linux内核的NetFilter框架中的新漏洞(CVE-2023-32233)。该漏洞可被本地用户用于将权限提升为root,并完全控制系统。问题的根源在于tfilter nf_tabl…
0x00 前言 最近发现Linux出现问题的频率越来越大,相比于前些年来说,Windows服务器出现的问题已经很少见了,一个原因是现在大多数企业意识到Linux相对于Windows来说更…
链接:https://pan.baidu.com/s/1eW9-cNQYaNecqAJ9DbVDTw 密码:m1h4
实习期在某200人规模开发公司负责安全,提议建设公司内网的安全平台。首先做了一个规划要部署的系统做了表格,在实际部署中考虑节省资源安全可控,采用docker搭建服务环境…
安装说明 系统环境:centos6.5 安装方式:rpm安装 软件:jdk-8u73-linux-x64.rpm 下载地址:http://www.oracle.com/technetwork/java/javase/downloads/index.html …