钓鱼场景下微信聊天记录回传
一、使用场景 钓鱼攻击(通过钓鱼 / 微信控到的机器通常都是登录状态) 渗透到运维机器(有些运维机器会日常登录自己的微信) 实战中钓鱼时常在微信聊天记录中找到目标内…
3,724
5 分钟
一、使用场景 钓鱼攻击(通过钓鱼 / 微信控到的机器通常都是登录状态) 渗透到运维机器(有些运维机器会日常登录自己的微信) 实战中钓鱼时常在微信聊天记录中找到目标内…
0x01 漏洞介绍 禅道项目管理系统远程命令执行漏洞,禅道是第一款国产的开源项目管理软件,它的核心管理思想基于敏捷方法 scrum,内置了产品管理和项目管理,同时又根据国…
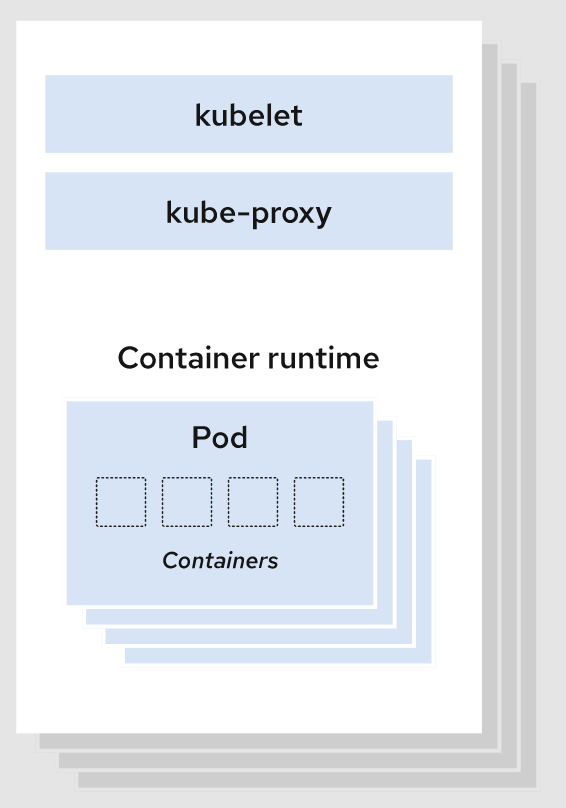
前言 通常在红蓝对抗中,我们可能会通过各种方法如弱口令、sql注入、web应用漏洞导致的RCE等方法获得服务器的权限;在当前云原生迅猛发展的时代,这台服务器很可能是一个…
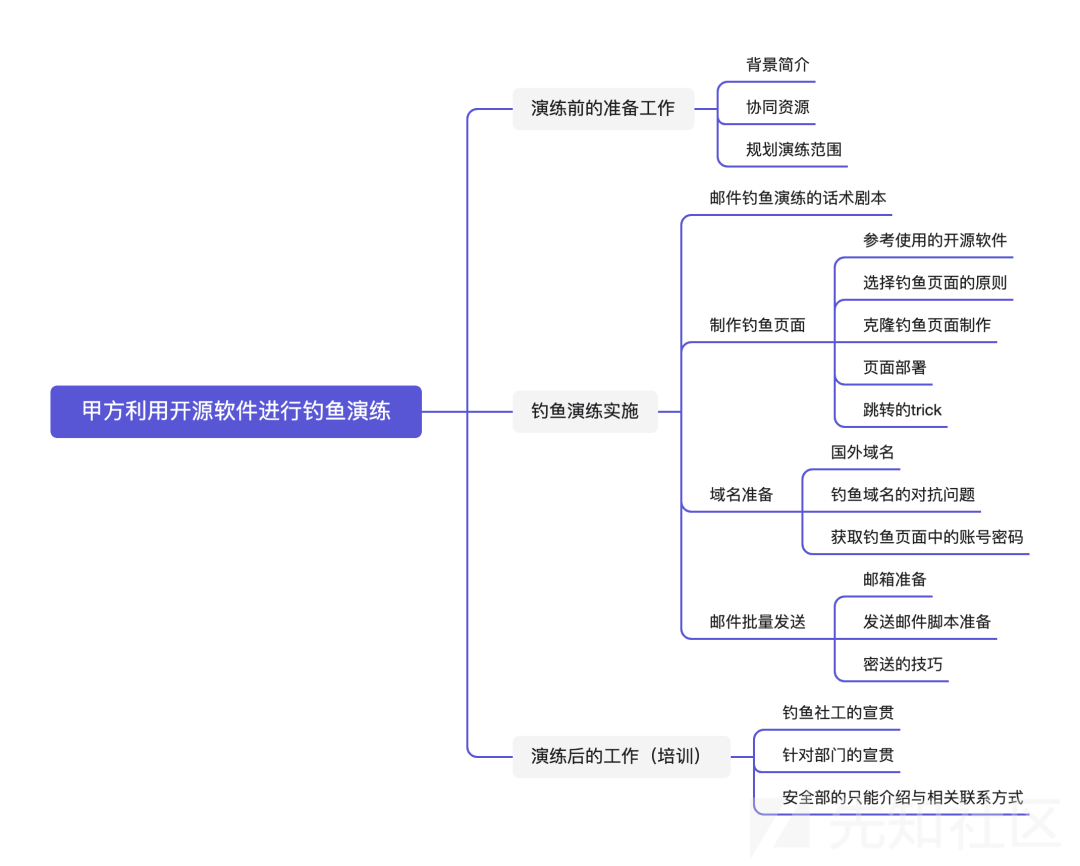
演练前准备工作✦ 钓鱼演练需求背景 “ 目前肉眼可见的甲方两大安全工作KPI,一类是政策合规数据合规,第二类是应对各种大型攻防演练检测。在攻防演…
0x00 前言 最近发现Linux出现问题的频率越来越大,相比于前些年来说,Windows服务器出现的问题已经很少见了,一个原因是现在大多数企业意识到Linux相对于Windows来说更…
漏洞描述 近日,监测到Spring Boot发布安全公告,修复了一个存在于Spring Boot Admin中的安全漏洞,该漏洞是由于Spring Boot Ad…
XSS 也就是大家常说的跨站脚本攻击,利用该漏洞可以执行任意 JavaScript 脚本,RCE 也就是远程名称执行,可以执行任意系统命令。那么如何通过 XSS 漏洞升级到 RCE 漏洞呢…