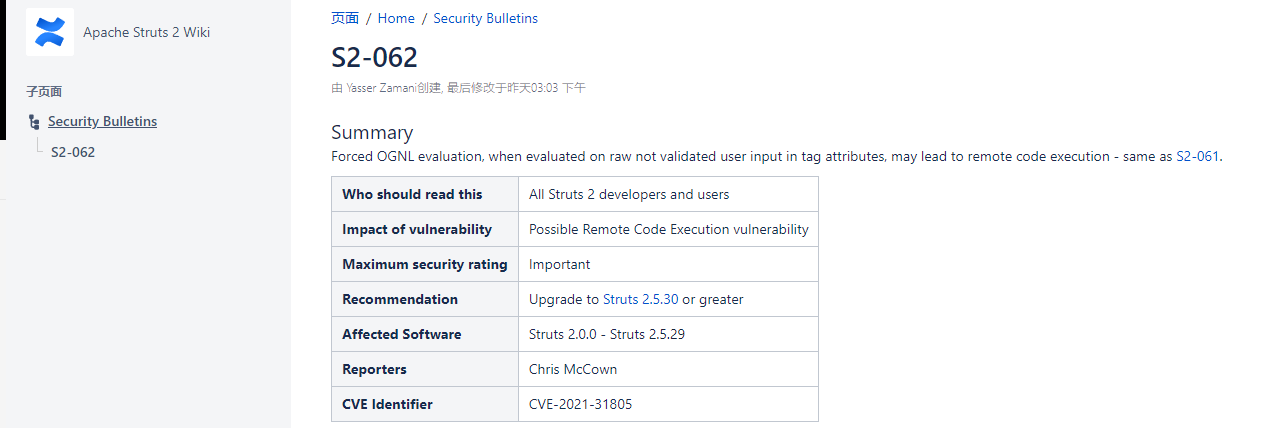
CVE-2021-31805-Apache Struts2远程代码执行漏洞预警
由于对CVE-2020-17530(S2-061)的修复不完善。导致一些标签的属性仍然可以执行OGNL表达式,最终可导致远程执行任意代码。
4,260
1
1 分钟
由于对CVE-2020-17530(S2-061)的修复不完善。导致一些标签的属性仍然可以执行OGNL表达式,最终可导致远程执行任意代码。
Spring Framework远程代码执行漏洞_CVE-2022-22965复现,Spring Framework是一个开源应用框架,初衷是为了降低应用程序开发的复杂度,具有分层体系结构,允许用户选择组件…
Spring Cloud官方修复了一个Spring Cloud Function中的SPEL表达式注入漏洞,由于Spring Cloud Function中RoutingFunction类的apply方法将请求头中的“spring.cloud.functio…
Spring Cloud Gateway 远程代码执行漏洞(CVE-2022-22947)发生在Spring Cloud Gateway应用程序的Actuator端点,其在启用、公开和不安全的情况下容易受到代码注入的攻击。攻击者可通过该漏洞恶意创建允许在远程主机上执行任意远程执行的请求。
CVE-2021-42278、CVE-2021-42287-AD域控一把梭-shell+hashdump
0x01 漏洞背景 12月9日,监测到网上披露Apache Log4j2 远程代码执行漏洞,由于Apache Log4j2某些功能存在递归解析功能,未经身份验证的攻击者通过发送特别构造的数据请…